

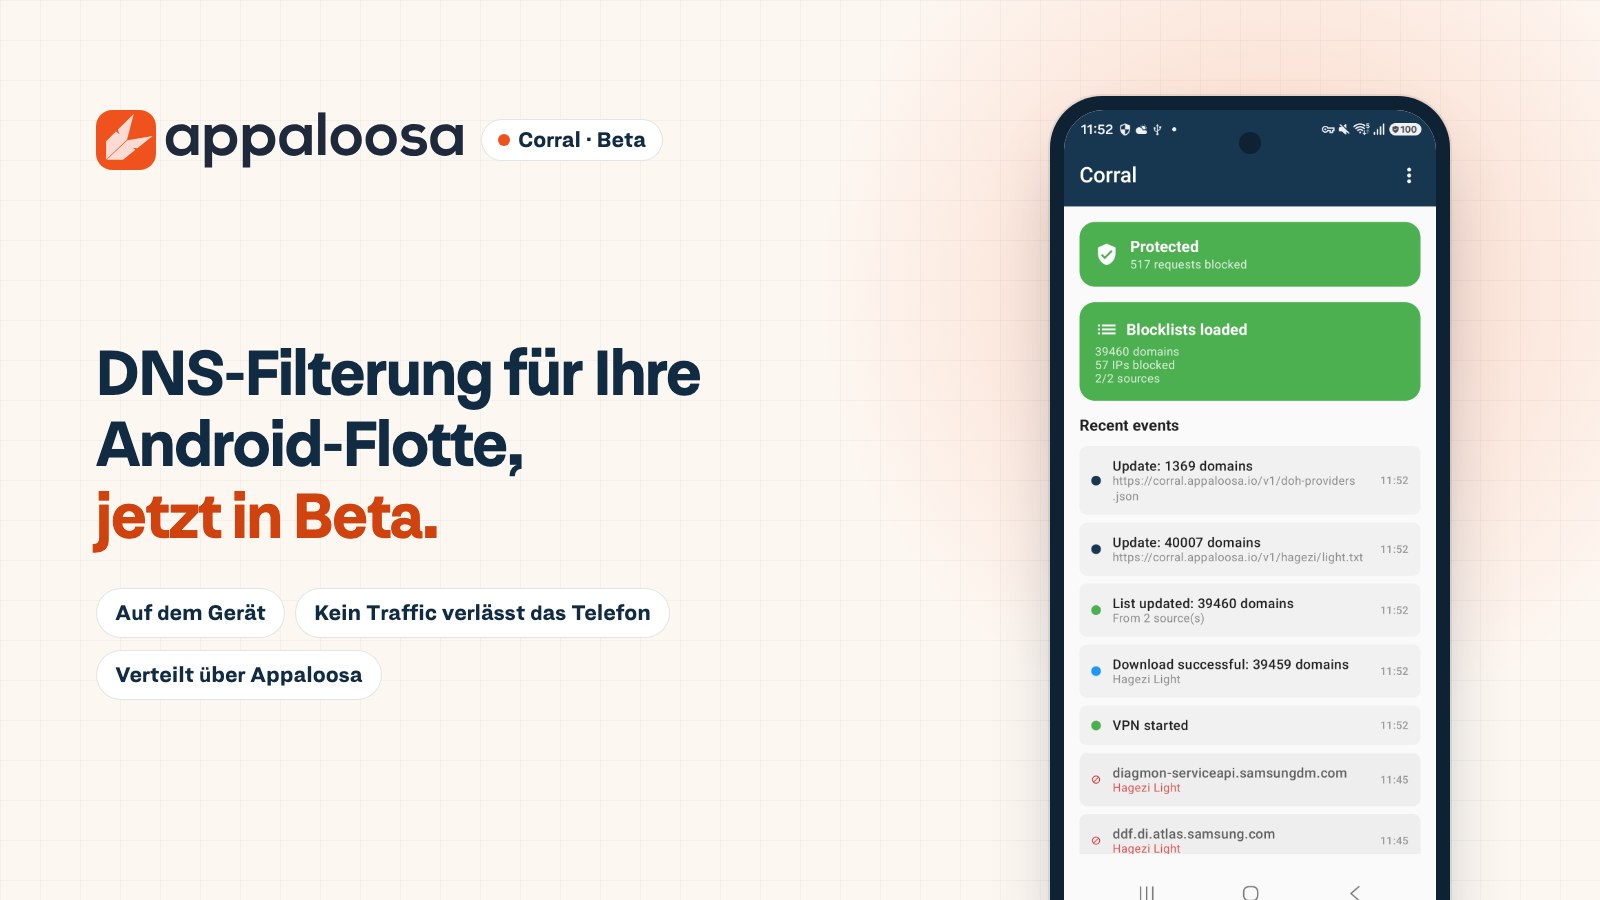
Corral ist ab sofort als Beta für Android verfügbar. Es ist ein DNS-Filter, der direkt auf dem Gerät läuft, aus Ihrer Appaloosa-Konsole verteilt und gesperrt wird und jede Verbindung zu einer Domain, die für Phishing, Malware oder Command-and-Control bekannt ist, kappt, bevor die Verbindung überhaupt zustande kommt. Hier erfahren Sie, warum wir ihn gebaut haben, was er tut und wie Sie an der Beta teilnehmen.
Kurz gesagt: Corral blockiert den Netzwerkzugriff auf bösartige Domains direkt auf verwalteten Android-Geräten, auf DNS-Ebene, ohne dass Traffic das Telefon verlässt und ohne Agenten, den man betreuen muss. Während der Beta ist Corral inklusive, wird ausschließlich über Appaloosa verteilt, und Sie können sich hier anmelden.
Warum wir einen Netzwerkfilter gebaut haben und keinen Virenscanner
Wir betreiben ein MDM. Jahrelang lautete die häufigste Sicherheitsfrage unserer Kunden in irgendeiner Variante: „Bietet ihr einen mobilen Virenscanner an?". Taten wir nicht, und wir haben uns immer wieder die Zahlen angesehen, um zu entscheiden, ob wir es tun sollten.
Die Zahlen sagen, dass das Problem des App-Scannens von den Plattformen weitgehend gelöst ist. Im Dauertest von AV-TEST für Android-Sicherheits-Apps (Juli bis Dezember 2025) erkannte Google Play Protect, das ohnehin auf jedem Play-zertifizierten Gerät läuft, 99,6 % der Malware in Echtzeit. Unter iOS lässt die Sandbox einen klassischen Virenscanner gar nicht erst zu. Für einen zusätzlichen App-Scanner zu zahlen bringt sehr wenig.
Die Zahlen sagen aber auch, dass Angriffe nicht mehr über Apps hereinkommen. Sie kommen über Links.
- Im Verizon Mobile Security Index 2025 ist das Nutzerverhalten die häufigste Ursache mobiler Sicherheitsvorfälle (44 %), vor App-, Netzwerk- und Web-Bedrohungen. 80 % der Organisationen beobachteten mobile Phishing-Versuche gegen ihre Mitarbeitenden. Und wenn Unternehmen eigene Smishing-Tests durchführen, sehen 39 % von ihnen, wie ein Viertel bis die Hälfte der Belegschaft auf den Link tippt.
- Der Data Breach Investigations Report 2025 von Verizon sieht in rund 60 % der bestätigten Sicherheitsvorfälle eine menschliche Komponente.
- Lookout zählte in einem einzigen Quartal mehr als 1,2 Millionen Phishing- und bösartige Web-Angriffe auf Unternehmen (Q3 2025), wobei etwa 13 % der Geräte mindestens einem davon begegneten.
- Der Global Mobile Threat Report 2025 von Zimperium beziffert mobiles Phishing auf etwa ein Drittel aller erkannten Bedrohungen, und 69 % davon laufen über SMS.
Die Lücke ist also nicht die App. Es ist das Ziel. Ein Mitarbeiter tippt auf einen Link in einer SMS, landet auf einer gefälschten Microsoft-365-Seite, gibt ein Passwort ein. Keine Malware war beteiligt, und kein Virenscanner hätte ein Wort gesagt.
Mobile EDR-Produkte decken das ab. Sie bringen aber auch einen Agenten, eine Konsole, einen Preis pro Gerät und ein Team mit, das die Alarme liest. Die meisten Flotten, die wir verwalten, 50 bis 2.000 Geräte, werden nie eines betreiben. Das ist die Lücke: zwischen dem, was das Betriebssystem bereits kostenlos tut, und dem, was ein EDR für ein Budget tut.
Corral schließt sie auf die einfachste Art, die wir finden konnten. Steht die Domain auf einer Bedrohungsliste, bekommt die DNS-Anfrage eine leere Antwort und die Verbindung wird nie geöffnet. Nichts zu inspizieren, nichts zu entschlüsseln, nichts an eine Cloud zu senden. Eine Regel in der MDM-Konsole, verteilt mit dem Rest Ihrer Richtlinien.
Was Corral auf dem Gerät tut
Corral wird als verwaltete App aus Google Play über Appaloosa installiert und richtet auf dem Gerät ein lokales, dauerhaft aktives VPN ein. Dieses VPN führt nirgendwohin: Es bleibt auf dem Telefon und fängt DNS-Anfragen ab (UDP und TCP auf Port 53, egal welchen Resolver die App erreichen wollte). Jede Domain wird gegen die Listen geprüft, die Sie aktiviert haben. Blockierte Domains erhalten eine Null-Antwort; alles andere wird normal aufgelöst.
Aus diesem Aufbau folgen drei Dinge.
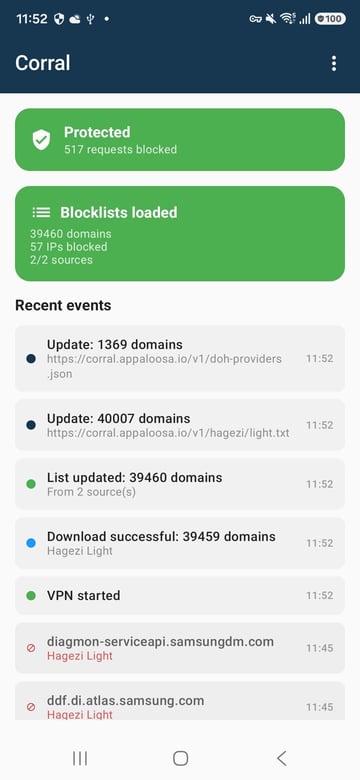
Er sieht nichts, was Ihnen Sorgen machen müsste. Corral liest Domainnamen und Zieladressen, nie Seiteninhalte, und es gibt keine TLS-Interception. Protokolle bleiben auf dem Gerät, werden nach sieben Tagen gelöscht, und an die Konsole geht nichts zurück außer einem groben Zustandsstatus (gesund, Wiederherstellung, abgesicherter Modus, MDM nicht erreichbar).
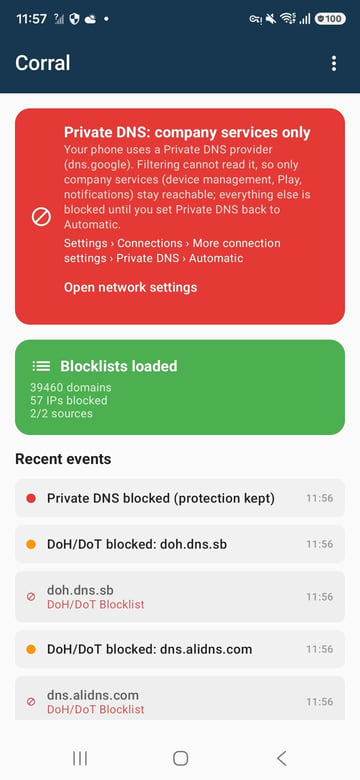
Er schließt die üblichen Umgehungen. DNS-over-HTTPS und DNS-over-TLS werden auf drei Ebenen blockiert: über den Hostnamen des Anbieters, über die Antwort-IP und über die Verbindungs-IP auf den Ports 443 und 853. Das in Firefox eingebaute DoH zum Beispiel kommt nicht daran vorbei. Ein Nutzer kann die App nicht deinstallieren, den Filter nicht abschalten und, wenn Sie die empfohlene Richtlinie setzen, die App auch nicht zwangsweise beenden. Eine bewusste Ausnahme, mit der empfohlenen Richtlinie: Schaltet ein Nutzer das verschlüsselte private DNS von Android ein, kann Corral die Anfragen nicht mehr lesen; der allgemeine Verkehr wird dann auf die Unternehmensdienste beschränkt (Geräteverwaltung, Play, Benachrichtigungen), die immer erreichbar bleiben, bis das private DNS wieder auf automatisch steht. Das Gerät sperrt sich nie selbst aus. Administratoren können stattdessen eine permissive Richtlinie wählen, bei der Corral sich einfach zurückzieht.
Er fällt absichtlich in den offenen Zustand. Wenn die Listen nicht laden, wenn der Upstream-Resolver ausfällt, selbst wenn die Filter-Engine abstürzt, behält das Gerät seinen Internetzugang und fällt auf normales DNS zurück. Ein Telefon, das von seinem eigenen Sicherheitswerkzeug vom Netz getrennt wird, ist ein Support-Ticket, kein Feature. Ihr MDM und Google Play bleiben in jedem Fall erreichbar.
Die Listen stammen aus den HaGeZi DNS-Blocklists (GPL-3.0), gespiegelt und validiert von unserem eigenen Dienst, bevor sie Ihre Geräte erreichen: 34 Listen mit insgesamt rund 17,8 Millionen Domains, alle sechs Stunden aus dem Upstream aktualisiert, plus eine eigene Liste mit 1.369 DoH- und DoT-Endpunkten. Jede Liste wird vor der Veröffentlichung geprüft (Signatur, Mindestgröße, Domain-Anteil, Größenschwankung), damit eine defekte Upstream-Datei abgelehnt statt halb leer ausgeliefert wird. Darüber legen Sie aus der Konsole Ihre eigenen Allow- und Blocklisten.
Was Corral nicht tut
Das hören Sie lieber von uns.
- Es gibt keine „Blockiert"-Seite mit Ihrem Branding. Eine blockierte Domain wird schlicht nicht aufgelöst, der Browser zeigt also seinen eigenen Fehler „Seite nicht erreichbar", und Apps scheitern still. Die Corral-App zeigt einen Zähler blockierter Anfragen und die letzten Ereignisse.
- Eine direkte Verbindung zu einer fest codierten IP-Adresse, die auf keiner Liste steht, wird nicht erfasst. DNS bekommt sie nie zu sehen.
- Inhalte werden nicht inspiziert, eine Phishing-Seite auf einer vor einer Stunde registrierten Domain kann also durchkommen, bis die Listen für neu registrierte Domains nachziehen. Corral verkleinert die Angriffsfläche; es ist kein Versprechen von null.
- Android erlaubt ein VPN pro Profil. Das dauerhaft aktive VPN von Corral kann nicht mit einem anderen dauerhaft aktiven VPN im selben Bereich koexistieren, ein Firmen-VPN im selben Profil ist also ein Konflikt, keine Kombination.
- Gefilterte Apps laufen über IPv4 durch den lokalen Tunnel; einen IPv6-Pfad gibt es für sie nicht.
Wer an der Beta teilnehmen kann
Die Beta umfasst Android 11 und neuer auf zwei Gerätetypen: verwaltete Geräte und COPE (firmeneigene Geräte mit Arbeitsprofil). Ein Arbeitsprofil auf einem privaten Telefon wird nicht gefiltert: Die App installiert sich, meldet „auf diesem Gerät nicht gefiltert" und tut nichts. Das ist Absicht; wir filtern keinen Traffic auf Hardware, die dem Unternehmen nicht gehört. iOS und iPadOS sind in Entwicklung und nicht Teil dieser Beta.
Corral wird ausschließlich über Appaloosa verteilt. Wenn Sie bereits Kunde sind, wird die Beta an Ihr Konto angehängt. Wenn nicht, reicht eine 14-tägige Testphase, um es auszuprobieren. In beiden Fällen senden wir Ihnen einen Beta-Schlüssel; Sie tragen ihn einmal in Ihrer Appaloosa-Konsole ein, und Appaloosa verteilt ihn an die Geräte. Niemand tippt etwas auf dem Telefon ein.
Was wir im Gegenzug erbitten: Betreiben Sie Corral auf Testgeräten, nicht auf der Produktivflotte, und sagen Sie uns, was kaputtgeht. Jeder Bericht wird gelesen, und Korrekturen erscheinen während der Beta wöchentlich.
FAQ
Ersetzt Corral einen mobilen Virenscanner?
Das versucht es nicht. Play Protect scannt bereits Apps auf jedem Android-Gerät mit Google-Diensten. Corral deckt ab, was ein App-Scanner nicht sehen kann: den Link, auf den der Nutzer tippt, und die Domain, zu der er führt. Nutzen Sie beides.
Ersetzt Corral ein mobiles EDR?
Nein. Ein EDR erkennt und untersucht Verhalten auf dem Gerät. Corral blockiert bekannt bösartige Ziele, bevor die Verbindung geöffnet wird. Wenn Sie Budget und Team für ein EDR haben, ist Corral eine günstige erste Schicht darunter. Wenn nicht, ist Corral die Schicht, die Sie tatsächlich ausrollen können.
Kann Corral sehen, was Mitarbeitende im Netz tun?
Die App sieht Domainnamen und Zieladressen auf dem Gerät, und nur diese. Keine Seiteninhalte, keine TLS-Interception, kein Browserverlauf, der an uns oder an Sie gesendet wird. Lokale Protokolle werden nach sieben Tagen gelöscht und können nur von einem Administrator mit dem Admin-Code exportiert werden, als Diagnosebericht, der keine Liste besuchter Seiten enthält.
Was passiert, wenn eine legitime Seite blockiert wird?
Fügen Sie die Domain in der Konsole Ihrer Allowlist hinzu; die Änderung erreicht die Geräte bei der nächsten Synchronisation. Unser Listen-Mirror bietet außerdem eine öffentliche Domain-Abfrage, die Ihnen zeigt, welche Liste sie markiert hat, damit Sie einen Fehlalarm beim Upstream melden können.
Leert es den Akku oder bremst es das Telefon aus?
Corral ist ein kleiner lokaler DNS-Proxy; Ihr Traffic wird nicht über ihn geleitet. Wir veröffentlichen noch keine Latenz- oder Akkuwerte, weil wir sie noch nicht sauber gemessen haben, und wir geben Ihnen lieber eine echte Zahl als eine aus dem Marketing. Das auf Ihren Testgeräten zu messen ist eines der Dinge, um die wir Beta-Tester bitten.
Was kostet die Beta?
Während der Beta nichts. Die Preise werden vor der allgemeinen Verfügbarkeit bekannt gegeben.
Ist das der Beta-Track von Google Play?
Nein. Die App auf Google Play ist eine Produktionsversion; die „Beta" ist unser Programm. In der Beta sind der Funktionsumfang und der Rollout, nicht der Store-Eintrag.