

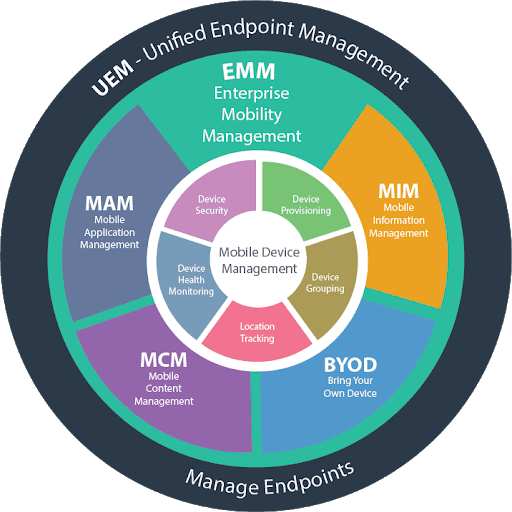
Enterprise Mobility Management (EMM) ist ein Rahmenwerk aus Werkzeugen und Richtlinien, das IT-Teams die zentrale Kontrolle über mobile Geräte, Anwendungen und Unternehmensdaten in der gesamten Organisation gibt. EMM verbindet Mobile Device Management (MDM), Mobile Application Management (MAM), Mobile Content Management (MCM) und Identitätssteuerung in einer einzigen Plattform. Für Unternehmen, die 50 oder mehr mobile Geräte mit sensiblen Daten verwalten, ist EMM der Standardansatz, um eine mobile Belegschaft abzusichern und zu orchestrieren.
Wenn Sie eine konkrete Plattform auswählen und nicht die EMM-Kategorie kartieren möchten, zeigt die Appaloosa-Seite zur Geräteverwaltung, was Appaloosa auf der Ebene von Gerät, App und Richtlinie abdeckt, und wo es aufhört.
Was leistet eine EMM-Plattform konkret?
Eine EMM-Plattform sitzt zwischen den Geräten Ihrer Mitarbeitenden und den Daten Ihres Unternehmens. Sie beantwortet drei Fragen: wer auf was zugreifen darf, auf welchem Gerät und unter welchen Bedingungen.
Ganz praktisch sieht das für ein IT-Team so aus:
- Geräteanmeldung: Neue Smartphones und Tablets konfigurieren sich automatisch über Zero-Touch-Enrollment (Android Enterprise oder Apple Automated Device Enrollment). Keine manuelle Einrichtung nötig.
- Durchsetzung von Richtlinien: Administratoren legen Regeln für Passwortkomplexität, Verschlüsselung, Mindestversionen des Betriebssystems, VPN-Nutzung und WLAN-Zugang fest. Richtlinien greifen automatisch, je nach Benutzergruppe und Eigentumsmodell des Geräts.
- Verwaltung des App-Lebenszyklus: Die IT verteilt Apps unbemerkt, verwaltet Updates, fixiert Versionen für regulierte Umgebungen und entfernt Apps, wenn Mitarbeitende ausscheiden. Ein privater Enterprise App Store übernimmt die Self-Service-Verteilung.
- Datenschutz: Containerisierung trennt berufliche und private Daten auf BYOD-Geräten. Verwaltete Open-in-Richtlinien verhindern Datenlecks zwischen privaten und beruflichen Apps.
- Identitätsintegration: Die Anbindung an Azure AD, Okta oder Google Workspace ermöglicht bedingten Zugriff. Geräte, die Compliance-Prüfungen nicht bestehen, werden automatisch von E-Mail und Unternehmens-Apps ausgesperrt.
- Compliance-Berichte: Echtzeit-Dashboards zeigen Verschlüsselungsstatus, Jailbreak-Erkennungen, Richtlinienverstöße und prüffähige Berichte für DSGVO, HIPAA oder SOC 2.
EMM vs. MDM vs. MAM vs. UEM: worin liegt der Unterschied?
Diese Abkürzungen werden oft synonym verwendet. Das sollten sie nicht, denn sie beschreiben unterschiedliche Kontrollreichweiten.
MDM übernimmt die Verwaltung auf Geräteebene: Anmeldung, Konfigurationsprofile, Fernsperrung und Fernlöschung, Steuerung von Betriebssystem-Updates. MDM war die erste Generation von Werkzeugen für Unternehmensmobilität, ab etwa 2010, als iPhones in Firmennetzen auftauchten. Eine Unified-Endpoint-Management-Plattform deckt diese Grundlagen über iOS, Android, macOS und Windows hinweg ab.
MAM konzentriert sich auf die App-Ebene. Welche Apps dürfen Nutzer installieren? Wie werden eigene Apps verteilt? Dürfen Nutzer Daten zwischen verwalteten und privaten Apps kopieren? MAM ist vor allem in BYOD-Umgebungen wichtig, in denen die IT nicht das gesamte Gerät verwalten kann. Ein Enterprise App Store ist der typische MAM-Verteilweg.
EMM bündelt MDM + MAM + Content-Management + Identitätssteuerung. Zwischen 2014 und 2016 wurde es zum Branchenstandard, als Organisationen erkannten, dass reine Geräteverwaltung nicht ausreicht. EMM ergänzte SSO-Integration, bedingten Zugriff, Schutz vor Datenverlust und Compliance-Automatisierung.
UEM (Unified Endpoint Management) erweitert EMM über Mobilgeräte hinaus auf alle Endpunkte: Desktops, Laptops, IoT-Geräte, Wearables. Gartner benannte den Markt 2018 in UEM um. In der Praxis bieten inzwischen die meisten EMM-Anbieter UEM-Funktionen an. Der Unterschied schrumpft.
Hier ein schneller Vergleich:
| Funktion | MDM | MAM | EMM | UEM |
|---|---|---|---|---|
| Geräteanmeldung und -konfiguration | Ja | Nein | Ja | Ja |
| App-Verteilung und -Steuerung | Basis | Ja | Ja | Ja |
| Datencontainerisierung | Nein | Ja | Ja | Ja |
| Identität und bedingter Zugriff | Nein | Nein | Ja | Ja |
| Desktops und IoT | Nein | Nein | Nein | Ja |
| Compliance-Berichte | Basis | Nein | Ja | Ja |
Wie EMM in der Praxis funktioniert: Eigentumsmodelle der Geräte
Ihre EMM-Strategie hängt davon ab, wem die Geräte gehören. Die meisten Organisationen betreiben eine Mischung aus diesen drei Modellen, jedes mit anderen Richtliniensätzen, die über dieselbe EMM-Konsole angewendet werden.
BYOD (Bring Your Own Device) ist das datenschutzsensibelste Modell. Mitarbeitende nutzen private Smartphones für die Arbeit. EMM erstellt einen beruflichen Container, den die IT verwaltet, ohne private Apps, Fotos oder den Browserverlauf anzutasten. Das Arbeitsprofil von Android und Apples User Enrollment übernehmen diese Trennung auf Betriebssystemebene. Entscheidend ist eine leichtgewichtige Anmeldung mit klaren Grenzen, sonst wehren sich die Nutzer.
COPE (Corporate-Owned, Personally Enabled) bedeutet, dass das Unternehmen das Gerät kauft, aber private Nutzung erlaubt. Die IT hat volle Verwaltungsrechte und gestattet in der Regel die Installation privater Apps außerhalb des Arbeitsprofils. COPE gibt der IT mehr Kontrolle und hält die Mitarbeitenden mit einem einzigen Gerät zufrieden.
COBO (Corporate-Owned, Business Only) ist das strengste Modell. Geräte sind auf geschäftliche Anwendungen beschränkt, oft im Kioskmodus für Verkaufspersonal, Lagerkräfte oder Außendiensttechniker. Keine private Nutzung. Volle IT-Kontrolle.
Ein häufiges Muster: Büropersonal mit BYOD, Vertriebsteams mit COPE, Frontline-Kräfte mit COBO. Die EMM-Plattform wendet automatisch unterschiedliche Richtliniensätze an, je nach Zuordnung der Benutzergruppe in Ihrem Identitätsverzeichnis.
Wer braucht EMM?
EMM ist sinnvoll, wenn mindestens zwei dieser Punkte auf Ihre Organisation zutreffen:
- 50 oder mehr verwaltete mobile Geräte
- Mitarbeitende greifen von mobilen Geräten auf geschäftliche E-Mails, Dateien oder Apps zu
- Es bestehen Compliance-Anforderungen (DSGVO, HIPAA, SOC 2, ISO 27001, NIS2)
- Mehrere Betriebssysteme (mindestens iOS und Android)
- BYOD ist erlaubt oder wird erwogen
Wenn Sie ein zehnköpfiges Team mit Firmen-iPhones führen, reicht Apple Business Manager mit einfachem MDM wahrscheinlich aus. Ein Krankenhaus mit 2.000 Geräten in Pflege, Medizin und Verwaltung, jeweils mit unterschiedlichen Zugriffsbedürfnissen und DSGVO-Auflagen, braucht vollständiges EMM.
Auch branchenspezifische Auslöser treiben die Einführung. Das Gesundheitswesen braucht EMM für Compliance auf Mobilgeräten. Finanzdienstleister benötigen Schutz vor Datenverlust auf den Geräten von Händlern und Beratern. Einzelhändler, die geteilte Tablets für Kasse und Inventur einsetzen, brauchen Kioskverwaltung und Fernwartung. Bildungseinrichtungen, die geteilte iPads über Klassenräume hinweg verwalten, brauchen App-Rotation und Inhaltsfilterung.
EMM einführen: wie ein realistischer Zeitplan aussieht
Eine EMM-Einführung ist ein Projekt, keine Installation. Teams, die versuchen, am ersten Tag die gesamte Geräteflotte anzumelden, lösen eine Welle von Helpdesk-Tickets und Nutzerfrust aus. Ein stufenweises Vorgehen funktioniert besser.
Woche 1 bis 2: Bestandsaufnahme. Inventarisieren Sie vorhandene Geräte. Ermitteln Sie die genutzten Eigentumsmodelle. Kartieren Sie Sicherheitslücken. Dokumentieren Sie Compliance-Anforderungen. Sprechen Sie mit Abteilungsleitungen über ihre mobilen Abläufe und Schwachstellen.
Woche 3 bis 4: Richtlinienentwurf. Legen Sie Anmeldemethoden pro Gerätetyp und Betriebssystem fest. Setzen Sie Sicherheitsvorgaben für Passwörter, Verschlüsselung und Betriebssystemversionen. Entwerfen Sie Ihre App-Verteilungsstrategie: welche Apps sind Pflicht, welche optional, welche gesperrt. Ordnen Sie Benutzergruppen aus Ihrem Identitätsverzeichnis den Richtliniensätzen in der EMM-Konsole zu.
Woche 5 bis 6: Pilot. Rollen Sie an 20 bis 50 Nutzer aus verschiedenen Rollen und mit verschiedenen Gerätetypen aus. Verfolgen Sie vier Kennzahlen: Abschlussrate der Anmeldung, erzeugte Helpdesk-Tickets, Nutzerbeschwerden und Richtlinien-Compliance. Ein erfolgreicher Pilot erreicht über 95 Prozent Anmeldequote und weniger als 5 Support-Tickets je 10 Nutzer.
Woche 7 bis 8: vollständiger Rollout. Beseitigen Sie Reibungspunkte aus dem Piloten. Aktualisieren Sie die Nutzerdokumentation. Rollen Sie in Wellen aus, beginnend mit Abteilungen, die die höchsten Sicherheitsanforderungen oder den größten Nutzen haben.
Laufend. Prüfen Sie Compliance-Berichte monatlich. Passen Sie Richtlinien an, wenn Apple und Google mit jeder Betriebssystemversion neue Management-APIs veröffentlichen (Android 16 und iOS 18 brachten beide erhebliche Änderungen bei Arbeitsprofil und deklarativer Verwaltung). Aktualisieren Sie Ihren App-Katalog. Erneuern Sie die Anmeldeabläufe bei Gerätewechselzyklen.
Entdecken
Die ganze Plattform
Registrierung, Apps, Sicherheit, Fernsupport: alles an einem Ort.
Appaloosa entdecken →EMM-Anbieter bewerten: worauf es ankommt
Der EMM-Markt hat sich seit 2020 konsolidiert, aber Sie haben weiterhin bedeutsame Wahlmöglichkeiten. Darauf sollten Sie sich konzentrieren:
Plattformabdeckung. Unterstützt der Anbieter Ihren aktuellen und geplanten Gerätemix? Manche sind bei Apple stark, aber bei Android-Enterprise-Funktionen schwach, oder umgekehrt. Prüfen Sie die Unterstützung für die neuesten Betriebssystemversionen und Management-APIs.
Anmeldereibung. Zählen Sie die Schritte, die ein Nutzer durchlaufen muss. Die besten EMM-Plattformen unterstützen Zero-Touch-Enrollment, bei dem sich Geräte selbst konfigurieren. Alles, was eine 15-Schritte-Anleitung braucht, erzeugt Support-Tickets und Widerstand.
Tiefe der App-Verwaltung. Können Sie öffentliche Store-Apps und private, hauseigene Apps verteilen? App-Konfigurationen aus der Ferne verwalten (AppConfig)? Einen Self-Service-App-Katalog anbieten? VPP und Managed Google Play lizenzieren?
Integrations-Ökosystem. Prüfen Sie Konnektoren zu Ihrem Identitätsanbieter, SIEM, Ticketsystem und zu Compliance-Werkzeugen. Die Qualität der API ist wichtig für eigene Automatisierungsabläufe.
Preismodell. Abrechnung pro Gerät oder pro Nutzer? Zählt ein BYOD-Smartphone genauso viel wie ein firmeneigenes Tablet? Sind MAM und Content-Management enthalten oder Zusatzmodule?
Cloud oder On-Premises. Cloudbasiertes EMM (auch Cloud-MDM genannt) ist für die meisten Organisationen die richtige Standardwahl: schnellere Einführung, automatische Updates, geringerer Infrastrukturaufwand. On-Premises ergibt nur bei strengen Anforderungen an die Datensouveränität oder bei abgeschotteten Netzen Sinn.
EMM-Sicherheit: die drei Bedrohungsvektoren
Mobile Sicherheitsbedrohungen zielen auf drei Angriffsflächen. Ihre EMM-Konfiguration muss alle drei adressieren.
Netzwerkbedrohungen. Angreifer richten betrügerische Hotspots ein oder fangen Datenverkehr in öffentlichen WLANs ab. EMM erzwingt die VPN-Nutzung in nicht vertrauenswürdigen Netzen und steuert, welchen Netzen Geräte beitreten dürfen. Manche EMM-Plattformen binden Mobile-Threat-Defense-Werkzeuge (MTD) ein, um Angriffe auf Netzwerkebene in Echtzeit zu erkennen.
Gerätebedrohungen. Per Jailbreak oder Rooting kompromittierte Geräte umgehen die Sicherheitskontrollen des Betriebssystems. EMM erkennt kompromittierte Geräte und blockiert automatisch den Zugriff auf Unternehmensressourcen. Es erzwingt zudem Betriebssystem-Updates und verhindert, dass Geräte Versionen mit bekannten Schwachstellen ausführen.
App-Bedrohungen. Schädliche Apps tauchen selbst in offiziellen Stores auf. EMM steuert, welche Apps installiert werden können, pflegt einen freigegebenen App-Katalog und kann unbefugte Apps aus der Ferne entfernen. Bei BYOD verhindern MAM-Kontrollen Datenlecks, ohne das gesamte Gerät zu verwalten.
Die weiteren Abkürzungen der EMM-Familie: MIM, MCM und MEM
MDM, MAM und UEM sind die drei, die Ihnen in den meisten Anbieterunterlagen begegnen, aber eine EMM-Strategie berührt auch drei engere Kategorien. Es lohnt sich, sie zu kennen, damit Sie eine echte Lücke von einer umbenannten Funktion unterscheiden können.
- MIM (Mobile Information Management), manchmal als MCM (Mobile Content Management) verkauft: steuert die Dokumente selbst statt des Geräts oder der App. Denken Sie an verschlüsselte Dokumentcontainer, kontrolliertes Teilen und Aufbewahrungsregeln für Dateien, die zwischen Apps wandern.
- MEM (Mobile Expense Management): verfolgt Datentarife, Roaming und Telekommunikationsausgaben pro Gerät. Es ist ein Finanzwerkzeug, kein Sicherheitswerkzeug, und in der Regel ein eigenes Produkt neben Ihrem MDM.
Appaloosa verkauft keine Module für MIM, MCM oder MEM. Wenn dokumentbezogenes Rechtemanagement oder die Verfolgung von Telekommunikationsausgaben zwingend erforderlich ist, planen Sie ein zweites Werkzeug ein, statt zu erwarten, dass ein MDM das abdeckt.
Warum eine einzige EMM-Richtlinie selten ausreicht
Die verbreitete Annahme lautet, ein mittelständisches Unternehmen mit einem einzigen Geschäftsfeld brauche eine einzige Mobilitätsrichtlinie. In der Praxis teilt sich die Nutzung stark nach Rollen auf, und mit ihr die Anforderungen.
Ein Außendiensttechniker mit einem robusten Android-Handgerät, ein Vertriebsmitarbeiter mit einem privaten iPhone unter BYOD und eine Verkaufskraft an einem geteilten Kiosk-Tablet haben fast nichts gemeinsam: andere Hardware, andere Eigentumsmodelle, andere Vertraulichkeitsvorgaben, andere vertretbare Einschränkungsgrade. Richtlinien auf Gruppenebene sind das, was das innerhalb einer Konsole möglich macht.
Organisationen mit mehreren Standorten oder Franchisebetrieben fügen eine zweite Achse hinzu. Jeder Standort kann seinen eigenen IT-Ansprechpartner, seinen eigenen Gerätelieferanten und seine eigenen lokalen Regeln haben, während die Sicherheitsvorgabe überall identisch bleiben muss. Prüfen Sie bei der Bewertung einer EMM-Plattform, ob sie die Verwaltung je Standort delegieren kann, ohne den Richtlinienkatalog zu duplizieren, und ob geteilte Geräte von einem Nutzer an den nächsten übergeben werden können, ohne die Daten des vorherigen Nutzers preiszugeben.
Häufig gestellte Fragen
Wofür steht EMM?
EMM steht für Enterprise Mobility Management. Es ist die Gesamtheit der Werkzeuge und Richtlinien, mit denen ein Unternehmen die Smartphones, Tablets und zunehmend auch die Laptops absichert und verwaltet, die Mitarbeitende für die Arbeit nutzen. EMM ist aus MDM entstanden, sobald IT-Teams nicht mehr nur das Gerät selbst, sondern auch Apps und Daten verwalten mussten.
Was ist eine EMM-Plattform?
Eine EMM-Plattform ist die eine Konsole, in der die IT Geräte anmeldet, Apps und Konfiguration verteilt, Sicherheitsrichtlinien durchsetzt und Daten löscht, wenn ein Gerät verloren geht oder ein Mitarbeitender ausscheidet. Statt jedes Gerät von Hand anzufassen, legen Sie eine Richtlinie einmal fest, und sie gilt für jedes Gerät der passenden Gruppe, über iOS, Android, Windows und macOS hinweg.
Was ist der Unterschied zwischen EMM und UEM?
EMM konzentriert sich auf Mobilgeräte: Smartphones und Tablets samt der Apps und Daten darauf. UEM (Unified Endpoint Management) erweitert dasselbe Modell auf jeden Endpunkt, einschließlich Windows- und macOS-Laptops, aus einer Konsole. In der Praxis ist die Grenze verschwommen, und die meisten modernen EMM-Produkte verwalten inzwischen auch Laptops, weshalb Anbieter die beiden Begriffe oft synonym verwenden.
Wie viel kostet eine EMM-Lösung?
Die meisten EMM-Preise liegen zwischen 2 und 10 EUR pro Gerät und Monat, abgerechnet als Abonnement. Eine Flotte mit 300 Geräten landet je nach Funktionsstufe typischerweise zwischen 600 und 3.000 EUR pro Monat. Prüfen Sie, was enthalten ist: Kioskmodus, Fernwartung und Zero-Touch-Enrollment werden mitunter als Zusatzoptionen berechnet, vergleichen Sie also die enthaltenen Funktionen, bevor Sie die Grundpreise vergleichen.
Erste Schritte mit Enterprise Mobility Management
Beginnen Sie mit Ihrem dringendsten Anwendungsfall: BYOD-E-Mail absichern, Apps an Außendienstkräfte verteilen oder eine Compliance-Prüfung fristgerecht bestehen. Bauen Sie von dort aus weiter. Sie müssen nicht am ersten Tag jede EMM-Funktion einführen.
Appaloosa bietet EMM-Funktionen über das gesamte Spektrum, vom grundlegenden MDM und App-Management bis hin zu Zero-Touch-Enrollment, Kioskmodus für geteilte Geräte und Fernwartung zur Fehlerbehebung. Starten Sie eine kostenlose Testversion, um zu sehen, wie es zu Ihrer mobilen Strategie passt.
Appaloosa ausprobieren? Kostenlos starten