
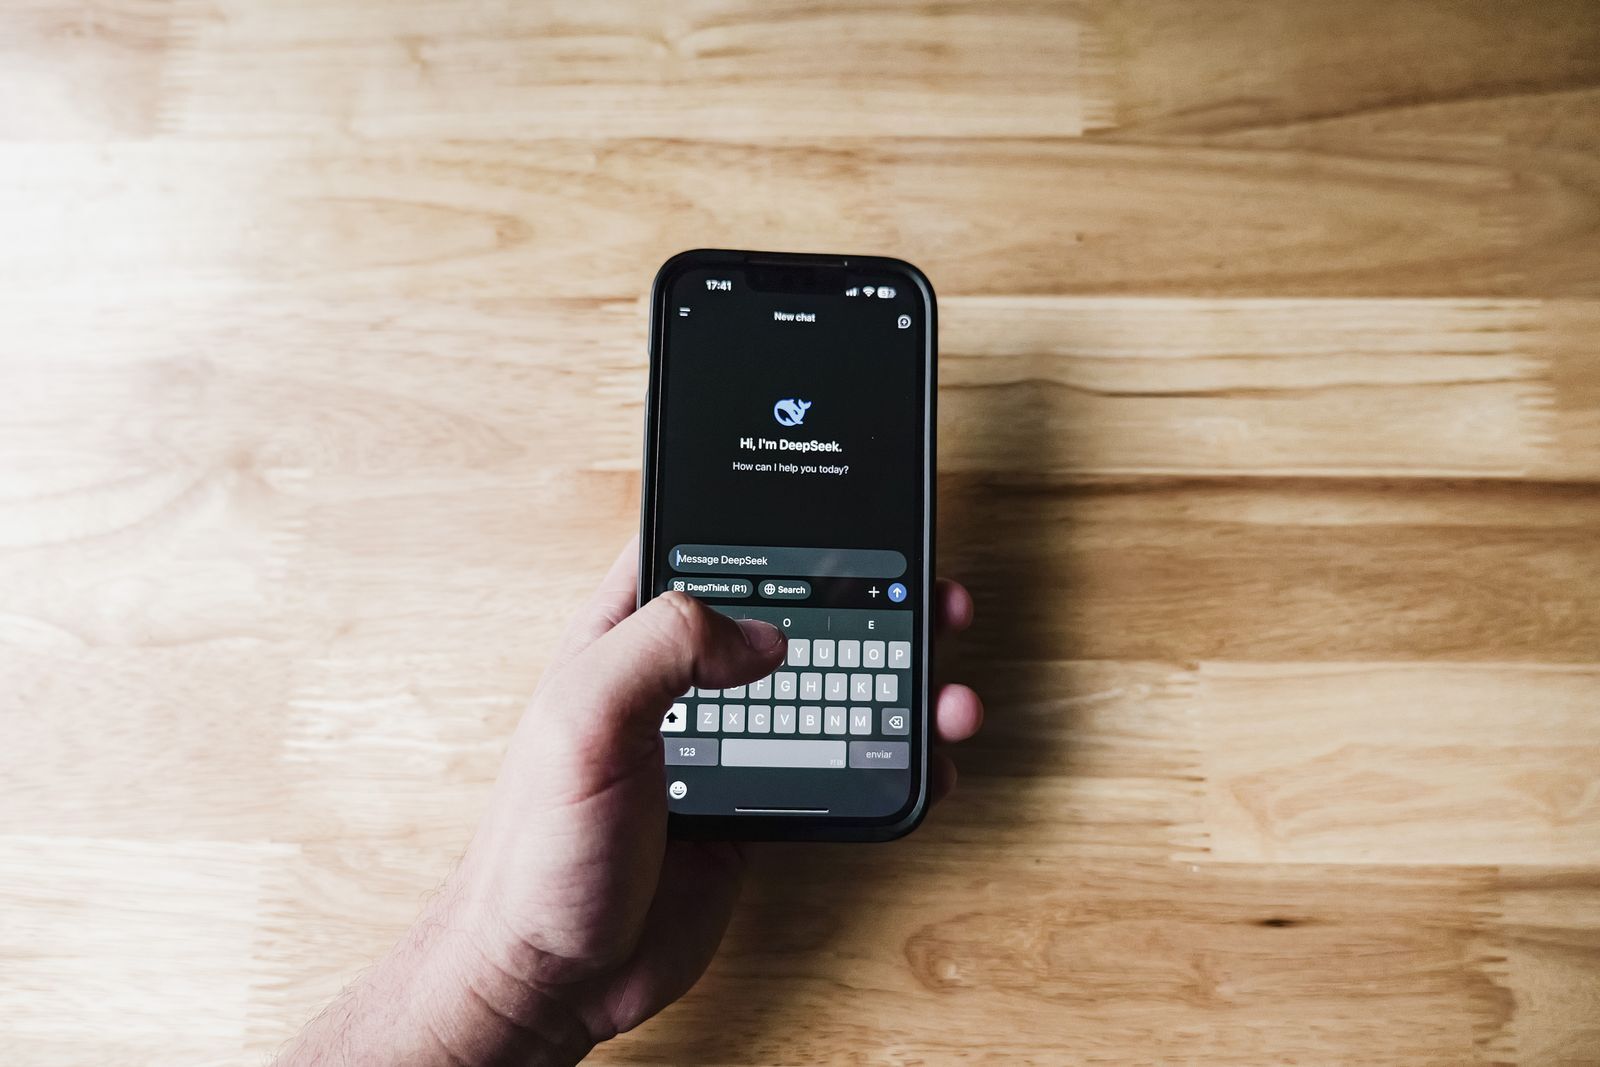
Le shadow AI sur mobile, c'est l'IA générative utilisée depuis le téléphone sans que la DSI l'ait choisie, ni même vue, et il fait déjà fuiter des données d'entreprise. D'après le Verizon Mobile Security Index 2025 (notre synthèse), 93 % des organisations constatent que leurs salariés utilisent l'IA générative sur leur téléphone, et 64 % placent les données sensibles saisies dans ces outils en tête de leurs risques mobiles. Le Cybermois 2026 est le bon moment pour regarder ce que ça change pour votre flotte.
La réponse tient en deux gestes : maîtriser les apps installées sur les téléphones, et garder les données professionnelles dans des apps gérées. Le reste de cet article explique pourquoi ce risque échappe à la DSI, et comment le réduire avec ou sans MDM.
Pourquoi le shadow AI sur mobile échappe-t-il à la DSI ?
D'abord parce qu'il a explosé en un an. Le Verizon Data Breach Investigations Report 2026, publié en mai, relève que 45 % des salariés utilisent désormais régulièrement des outils d'IA au travail, contre 15 % un an plus tôt (communiqué de Verizon). Ces chiffres portent sur les appareils professionnels en général, ordinateurs et téléphones confondus. Sur un téléphone, le mécanisme est le même et il est plus discret : une app d'IA s'installe en trente secondes, sans ticket, sans validation.
Ensuite parce que l'usage se fait par la porte de derrière. Selon le même rapport, 67 % de ces utilisateurs passent par un compte personnel, pas par un compte d'entreprise, et le code source arrive en tête des données envoyées. Autrement dit : un collègue colle un extrait de contrat ou de code dans une app grand public, avec son adresse Gmail, depuis un téléphone que personne ne regarde. Verizon classe d'ailleurs le shadow AI au troisième rang des fuites de données non malveillantes de son jeu de données de prévention des pertes.
Enfin parce que le téléphone n'a aucun des garde-fous du poste de travail. Pas de proxy qui inspecte les envois, pas de passerelle qui filtre, et très souvent pas de liste des apps installées. Photographier un document, dicter une note de réunion, partager une capture d'écran : tout cela passe par l'appareil photo et le micro, deux gestes que la DSI n'a jamais eu à surveiller. Nous avons déjà parlé de ce que l'IA apporte aux équipes de défense dans notre article sur l'IA et la cybersécurité. Ici, c'est l'autre face : ce que vos salariés y envoient.
Que faire : maîtriser les apps et garder les données pros dans les apps gérées
Interdire ChatGPT par note de service ne marche pas, vos salariés l'utiliseront sur leur téléphone personnel, à l'heure du déjeuner. La bonne pratique consiste à réduire ce que l'IA grand public peut recevoir, pas à nier qu'elle existe.
Premier levier : décider quelles apps tournent sur les appareils gérés. Une liste d'apps autorisées, écrite et appliquée, vaut mieux qu'une liste d'apps interdites qu'il faut rallonger chaque semaine. Et si vous refusez les assistants grand public, proposez à la place un outil d'IA validé par l'entreprise, avec des comptes professionnels : sans alternative, le refus se contourne.
Second levier : les données d'entreprise restent dans les apps gérées. Si un document professionnel ne s'ouvre que dans une app contrôlée, il quitte moins facilement le périmètre. Ce n'est pas une promesse de fuite zéro (un salarié peut toujours recopier à la main ce qu'il lit), mais c'est ce qui change l'échelle du problème : de « tout ce qui est sur le téléphone » à « ce que quelqu'un a décidé de sortir ».
Comment mettre en place : sans MDM, puis avec un MDM
Sans MDM
Vous écrivez une politique d'usage de l'IA, vous la faites signer, vous expliquez ce qui ne doit jamais être saisi (données clients, contrats, code, données RH) et vous comptez sur la bonne volonté de chacun. C'est un début, et mieux que rien. Mais rien n'est vérifié : vous ne savez pas quelles apps d'IA sont installées, vous ne voyez pas les comptes personnels utilisés, et vous découvrez l'usage le jour où un extrait de contrat apparaît ailleurs.
Avec un MDM
Un outil de gestion de flotte mobile (MDM) transforme la politique en règles appliquées. Vous définissez les apps autorisées sur les appareils gérés, vous déployez les apps d'entreprise et leur configuration, et vous séparez ce qui est professionnel de ce qui est personnel. C'est d'ailleurs ce que mesure Verizon : les organisations équipées d'un MDM déclarent plus souvent des politiques d'usage de l'IA définies et appliquées (59 % contre 45 % sans MDM). Le MDM n'écrit pas la politique à votre place, mais il la rend applicable.
Pour aller plus loin sur la distribution et le contrôle des apps, notre guide du logiciel de gestion d'applications détaille les fonctions à comparer, et celui de la sécurité zero trust mobile explique comment conditionner l'accès à l'état de l'appareil.
Diagnostic du risque
Quel est le niveau de risque de votre flotte mobile ?
Répondez à quelques questions et obtenez votre score en 2 minutes.
Faire le diagnostic →Comment Appaloosa maîtrise les apps et cloisonne les données
Appaloosa applique cette pratique dans une seule console pour iOS, iPadOS, Android, Windows et macOS. Sa page gestion des applications mobiles (MAM) décrit la mécanique : un store d'applications privé, Managed Google Play sur Android, l'installation silencieuse et la liste blanche d'applications. Vous choisissez ce que les salariés peuvent installer et vous poussez les apps validées sans leur demander quoi que ce soit.
Les données suivent le même principe. Les données professionnelles restent dans les apps gérées : sur iPhone, un document pro ne s'ouvre que dans une app gérée ; sur Android, le profil professionnel sépare les apps et les données pros des apps personnelles. Un assistant d'IA personnel reste donc de l'autre côté de la cloison, sans que vous ayez à fouiller dans le téléphone de vos salariés.
Vous ne savez pas où en est votre flotte ? Le diagnostic du risque de votre flotte vous donne un score en deux minutes. Vous voulez tester ces règles sur vos propres appareils ? L'essai gratuit se lance sans carte bancaire. Inscrivez-vous pendant le Cybermois : votre essai gratuit passe à 30 jours pour 20 appareils.
Ce que recommande Verizon : un MDM sur tous les appareils
La première recommandation du Mobile Security Index 2025 est de déployer un MDM sur tous les appareils, gérés comme personnels, pour trois raisons que le rapport cite : la gestion des correctifs, le contrôle des apps installées et la maîtrise des outils d'IA générative. Les deux derniers points sont exactement ceux de cet article.
Le rapport chiffre aussi le coût de l'attente. Les organisations qui ont envisagé un MDM puis y ont renoncé ont perdu des données dans 63 % des cas, contre 50 % en moyenne. Repousser la question ne fait pas disparaître l'IA de la poche de vos salariés : ça laisse juste les données partir sans que personne ne regarde.
Questions fréquentes
Qu'est-ce que le shadow AI ?
Le shadow AI désigne l'usage d'outils d'IA générative au travail sans validation ni cadre de la DSI : un compte ChatGPT personnel utilisé pour résumer un contrat, une extension qui lit les e-mails, une app installée sur le téléphone. Le risque vient des données saisies, que l'entreprise ne voit pas et ne maîtrise plus une fois envoyées.
Peut-on interdire ChatGPT sur les téléphones de l'entreprise ?
Interdire par une simple note ne suffit pas : l'usage bascule sur le téléphone personnel. Ce qui fonctionne mieux, c'est de décider des apps autorisées sur les appareils gérés, de proposer un outil d'IA validé avec des comptes professionnels, et de garder les données pros dans les apps gérées. Avec Appaloosa, vous appliquez une liste blanche d'applications sur les appareils gérés.
Comment éviter que des données pros finissent dans une IA grand public depuis un téléphone ?
En limitant où les données peuvent aller. Les données professionnelles doivent rester dans les apps gérées : sur iPhone, un document pro ne s'ouvre que dans une app gérée, et sur Android, le profil professionnel sépare les apps et les données pros des apps personnelles. Une politique écrite et une formation complètent le dispositif, car aucun outil n'empêche de recopier à la main.
Un MDM suffit-il contre le shadow AI ?
Non, mais il rend la politique applicable. Dans le Mobile Security Index 2025, les organisations équipées d'un MDM déclarent plus souvent des politiques d'usage de l'IA définies et appliquées (59 % contre 45 %). Le MDM contrôle les apps et sépare les données ; la politique d'usage et la formation restent à votre charge.
Le bon réflexe du Cybermois
Le shadow AI sur mobile ne vient pas d'un attaquant : il vient d'un salarié qui veut gagner une heure, avec un outil qu'il a dans la poche. Décidez quelles apps tournent sur les appareils gérés, gardez les données pros dans les apps gérées, proposez une alternative validée. Profitez du Cybermois 2026 pour faire le diagnostic du risque de votre flotte : deux minutes pour savoir où vous en êtes. #CyberEngagés
Image : Airam Dato-on via Pexels.
Envie d'essayer Appaloosa ? Démarrer gratuitement