
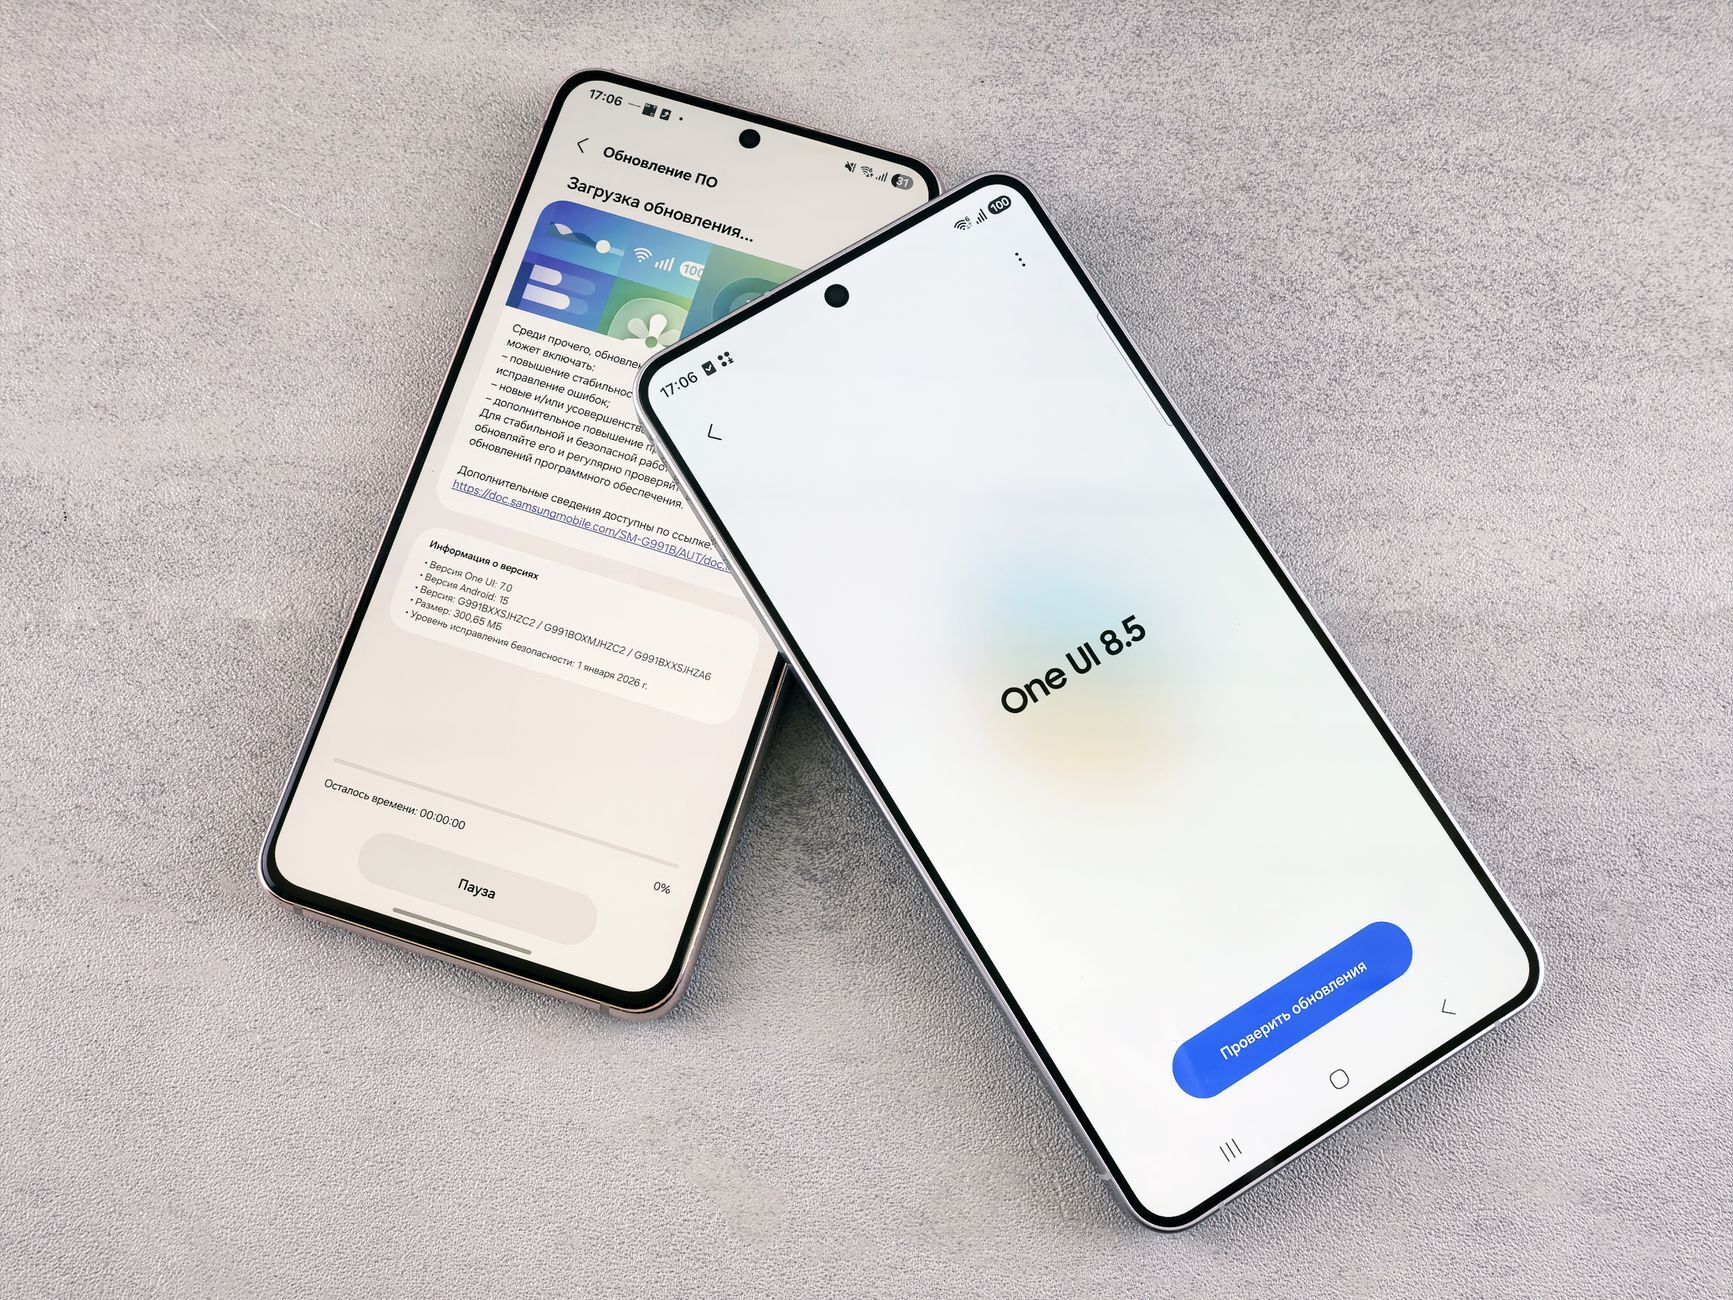
Une mise à jour de sécurité iPhone n'est pas une corvée de confort : c'est une porte que vous laissez ouverte ou que vous refermez. En 2026, les failles non corrigées sont devenues la première voie d'entrée des attaques. Selon le Verizon Data Breach Investigations Report 2026, 31 % des compromissions commencent désormais par l'exploitation d'une faille, qui dépasse pour la première fois en dix-neuf ans le vol d'identifiants comme premier point d'entrée. Le Cybermois 2026 est le bon moment pour regarder ce que ça change pour votre flotte.
La réponse tient en une pratique : imposer les mises à jour d'OS en quelques jours, pas en quelques mois. Vous inventoriez les versions installées, vous fixez un délai de correction court, et l'appareil qui reste en retard perd l'accès aux ressources de l'entreprise. Le reste de cet article explique pourquoi la faille non corrigée est devenue le premier risque, et comment refermer cette porte sur mobile, avec ou sans MDM.
Pourquoi une faille non corrigée est-elle la première porte d'entrée ?
Parce que les attaquants vont plus vite que les correctifs. Le rapport Verizon 2026 mesure un délai médian de correction de 43 jours, soit près de deux semaines de plus que l'année précédente (32 jours). Pire pour les failles qui comptent : parmi les vulnérabilités activement exploitées et listées par la CISA, 26 % seulement étaient entièrement corrigées, contre 38 % un an plus tôt. Chaque semaine de retard est une semaine pendant laquelle une faille connue reste ouverte alors que le code pour l'exploiter, lui, circule déjà.
Un exemple concret, tout frais. Fin septembre 2026, Apple a publié iOS 26.7.1 pour corriger une faille de son composant CoreGraphics, la CVE-2026-86950. Sur sa page de sécurité, Apple indique que cette faille a possiblement été exploitée dans une attaque très sophistiquée visant des personnes précises, sur des versions d'iOS antérieures à iOS 27. Tant qu'un iPhone n'a pas installé cette mise à jour, la porte reste ouverte, quel que soit le sérieux de son utilisateur.
Pourquoi le retard de correction est-il pire sur mobile ?
Sur un parc de postes, l'administrateur sait quelles machines sont à jour et pousse les correctifs. Sur les téléphones, ce réflexe manque souvent. La mise à jour dépend de la personne, qui la repousse le soir parce que la batterie est basse ou parce que 6 Go à télécharger attendront demain. Résultat : une flotte où cohabitent des versions d'OS étalées sur des mois, sans que personne ne le sache.
S'ajoute la question du matériel. Un iPhone reçoit ses mises à jour longtemps, mais côté Android, un appareil ancien peut cesser d'être servi par son fabricant. Un correctif publié n'est utile que s'il arrive sur l'appareil et qu'il est installé. Sans inventaire des versions, vous ne voyez ni les retards ni les appareils qui ne recevront plus rien. C'est le point aveugle décrit dans notre analyse des apps et systèmes non à jour : la vulnérabilité n'est pas dans une attaque exotique, elle est dans la version que vous n'avez pas suivie.
Imposer les mises à jour d'OS en quelques jours : la bonne pratique
La bonne pratique n'est pas de compter sur la bonne volonté de chacun, c'est de raccourcir le délai entre la publication d'un correctif et son installation. Trois gestes suffisent à transformer une intention en règle vérifiable.
D'abord, tenez un inventaire des versions d'OS de toute la flotte : c'est la seule façon de voir, en un coup d'oeil, quels appareils sont en retard. Ensuite, fixez un délai cible court, quelques jours plutôt que quelques mois, pour appliquer une mise à jour de sécurité une fois qu'elle est disponible. Enfin, prévoyez une conséquence : un appareil qui dépasse le délai passe non conforme et perd l'accès aux ressources sensibles jusqu'à sa mise à jour. La contrainte est douce mais réelle, et elle règle la question sans réunion.
Comment imposer les mises à jour : sans MDM, puis avec un MDM
Deux façons de faire, du plus artisanal au plus solide. Le bon choix dépend de la taille de votre parc et de ce que vos salariés manipulent sur leur téléphone.
Sans MDM
Vous pouvez écrire une consigne, activer les mises à jour automatiques dans les réglages de chaque appareil et relancer par e-mail à chaque correctif important. C'est mieux que rien, mais rien n'est vérifié : vous ne savez pas quelles versions tournent vraiment, vous ne détectez pas l'appareil resté deux versions en arrière, et un téléphone en retard garde son accès à la messagerie et aux fichiers. Vous faites confiance, sans filet et sans visibilité.
Avec un MDM
Un outil de gestion de flotte mobile (MDM) transforme ces trois gestes en règles appliquées. Il dresse l'inventaire des versions installées, il peut imposer une mise à jour avec une date limite, et il conditionne l'accès aux ressources à la conformité de l'appareil. C'est la logique décrite dans notre guide de la gestion des correctifs mobiles et dans le guide pratique des mises à jour du système d'exploitation : au lieu d'espérer que chacun installe le correctif, vous le rendez obligatoire et vous le vérifiez.
Diagnostic du risque
Quel est le niveau de risque de votre flotte mobile ?
Répondez à quelques questions et obtenez votre score en 2 minutes.
Faire le diagnostic →Imposer les mises à jour d'OS avec Appaloosa
Appaloosa applique cette pratique sur iOS et Android, dans une seule console (iOS, iPadOS, Android, Windows, macOS).
Vous imposez la mise à jour d'iOS ou d'Android avec une date limite : passé ce délai, l'appareil qui ne l'a pas appliquée apparaît non conforme dans l'inventaire des versions et peut être privé d'accès aux ressources de l'entreprise. La faille connue ne reste donc pas ouverte pendant des semaines : elle a une échéance, et l'appareil en retard cesse d'être une porte d'entrée vers vos données.
Appaloosa détecte aussi les appareils jailbreakés ou rootés, dont les protections du système ont sauté et sur lesquels une faille corrigée ailleurs peut rester exploitable. Un téléphone compromis ou négligé sort du périmètre de confiance au lieu d'y rester par défaut.
Vous ne savez pas où en est votre flotte ? Le diagnostic du risque de votre flotte vous donne un score en deux minutes. Vous voulez tester ces règles sur vos propres appareils ? L'essai gratuit se lance sans carte bancaire. Inscrivez-vous pendant le Cybermois : votre essai gratuit passe à 30 jours pour 20 appareils.
Ce que recommande Verizon : un MDM sur tous les appareils
La première recommandation du Verizon Mobile Security Index 2025 n'est ni un antivirus ni une campagne d'affiches. C'est de déployer un MDM sur tous les appareils, y compris les téléphones personnels utilisés pour le travail, parce que le reste en dépend : sans inventaire ni règle de conformité, la gestion des mises à jour reste un voeu.
Le rapport chiffre aussi le coût de l'attente. Les organisations qui ont envisagé un MDM puis y ont renoncé ont perdu des données dans 63 % des cas, contre 50 % en moyenne sur l'ensemble de l'échantillon. Repousser la question ne fait pas disparaître la faille : ça laisse juste le prochain correctif arriver trop tard.
Questions fréquentes
Une mise à jour de sécurité iPhone est-elle vraiment urgente ?
Souvent, oui. Une mise à jour de sécurité corrige des failles déjà connues, parfois déjà exploitées : Apple a publié iOS 26.7.1 en septembre 2026 pour une faille CoreGraphics possiblement utilisée dans une attaque ciblée. Tant que la mise à jour n'est pas installée, la faille reste ouverte, et le code pour l'exploiter circule plus vite que le correctif ne se propage.
En combien de temps faut-il appliquer une mise à jour de sécurité ?
En quelques jours plutôt qu'en quelques mois. Le rapport Verizon 2026 relève un délai médian de correction de 43 jours, en hausse par rapport aux 32 jours de l'année précédente : c'est trop long face à des failles activement exploitées. Un délai cible court, appliqué à toute la flotte et vérifié, referme la porte avant qu'elle ne serve.
Comment imposer les mises à jour d'OS sur une flotte de téléphones ?
Avec un inventaire des versions, un délai limite et une conséquence pour les retardataires. Un MDM applique ces trois éléments : il voit les versions installées, impose une date limite de mise à jour, et retire l'accès aux ressources à l'appareil resté non conforme. Sans MDM, vous pouvez sensibiliser et activer les mises à jour automatiques, mais rien n'est vérifié.
Un antivirus mobile protège-t-il d'une faille non corrigée ?
Non. Un antivirus cherche des fichiers malveillants, il ne referme pas la faille d'un système d'exploitation en retard. La seule réponse à une faille non corrigée est le correctif, appliqué dans un délai court et vérifié sur l'ensemble des appareils.
Le bon réflexe du Cybermois
La faille non corrigée est devenue la première porte d'entrée : elle ne dépend ni de la ruse d'un attaquant ni de l'imprudence d'un salarié, seulement du temps qu'on laisse passer avant d'installer le correctif. Faites l'inventaire de vos versions d'OS, fixez un délai court, refusez l'accès aux appareils en retard. Profitez du Cybermois 2026 pour faire le diagnostic du risque de votre flotte : deux minutes pour savoir où vous en êtes. #CyberEngagés
Image : Andrey Matveev via Pexels.
Envie d'essayer Appaloosa ? Démarrer gratuitement