

Corral est désormais en bêta sur Android. C'est un filtre DNS qui tourne sur l'appareil, déployé et verrouillé depuis votre console Appaloosa, et qui coupe toute connexion vers un domaine connu pour du phishing, du malware ou du command-and-control avant même que la connexion ne s'établisse. Voici pourquoi nous l'avons construit, ce qu'il fait, et comment rejoindre la bêta.
En bref : Corral bloque l'accès réseau aux domaines malveillants directement sur les appareils Android gérés, au niveau DNS, sans qu'aucun trafic ne quitte le téléphone et sans agent à surveiller. Il est inclus pendant la bêta, déployé uniquement via Appaloosa, et vous pouvez vous inscrire ici.
Pourquoi un filtre réseau plutôt qu'un antivirus
Nous éditons un MDM. Pendant des années, la question sécurité la plus fréquente de nos clients a été une variante de « vous faites de l'antivirus mobile ? ». Nous n'en faisions pas, et nous avons régulièrement regardé les chiffres pour décider s'il fallait s'y mettre.
Les chiffres disent que le problème du scan d'applications est largement réglé par les plateformes. Dans le test d'endurance AV-TEST des applications de sécurité Android (juillet à décembre 2025), Google Play Protect, déjà présent sur chaque appareil certifié Play, a détecté 99,6 % des malwares en temps réel. Sur iOS, le bac à sable n'autorise même pas l'existence d'un antivirus classique. Payer un scanner d'applications par-dessus n'apporte pas grand-chose.
Ce que les chiffres disent aussi, c'est que les attaques n'arrivent plus par les applications. Elles arrivent par les liens.
- Dans le Verizon Mobile Security Index 2025, le comportement des utilisateurs est la première cause de compromission mobile (44 %), devant les menaces applicatives, réseau et web. 80 % des organisations ont observé des tentatives de phishing mobile contre leurs salariés. Et quand les entreprises mènent leurs propres tests de smishing, 39 % d'entre elles voient entre un quart et la moitié de leurs effectifs taper sur le lien.
- Le Data Breach Investigations Report 2025 de Verizon situe un facteur humain dans environ 60 % des compromissions confirmées.
- Lookout a recensé plus de 1,2 million d'attaques de phishing et web malveillantes visant les entreprises sur un seul trimestre (T3 2025), avec environ 13 % des appareils qui en ont rencontré au moins une.
- Le Global Mobile Threat Report 2025 de Zimperium évalue le phishing mobile à environ un tiers de toutes les menaces qu'il détecte, et le SMS en porte 69 %.
Le trou n'est donc pas l'application. C'est la destination. Un salarié tape sur un lien dans un SMS, atterrit sur une fausse page Microsoft 365, saisit un mot de passe. Aucun malware n'a été impliqué, et aucun antivirus n'aurait dit un mot.
Les produits EDR mobiles couvrent ce cas. Ils viennent aussi avec un agent, une console, un prix par appareil et une équipe pour lire les alertes. La plupart des flottes que nous gérons, de 50 à 2 000 appareils, n'en feront jamais tourner un. C'est là l'écart : entre ce que l'OS fait déjà gratuitement et ce qu'un EDR fait pour un budget.
Corral le comble de la façon la plus simple que nous ayons trouvée. Si le domaine figure sur une liste de menaces, la requête DNS reçoit une réponse vide et la connexion ne s'ouvre jamais. Rien à inspecter, rien à déchiffrer, rien à envoyer dans un cloud. Une règle dans la console MDM, poussée avec le reste de vos politiques.
Ce que Corral fait sur l'appareil
Corral s'installe comme application gérée depuis Google Play via Appaloosa et met en place un VPN local, toujours actif, sur l'appareil. Ce VPN ne va nulle part : il reste sur le téléphone et intercepte les requêtes DNS (UDP et TCP sur le port 53, quel que soit le résolveur que l'application tentait de joindre). Chaque domaine est vérifié contre les listes que vous avez activées. Les domaines bloqués reçoivent une réponse nulle ; tout le reste se résout normalement.
Trois choses découlent de cette conception.
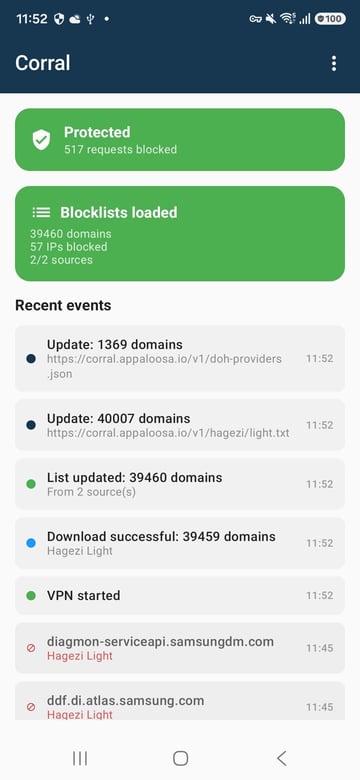
Il ne voit rien qui puisse vous inquiéter. Corral lit des noms de domaine et des adresses de destination, jamais le contenu des pages, et il n'y a aucune interception TLS. Les journaux restent sur l'appareil, purgés après sept jours, et rien ne remonte à la console à part un état de santé sommaire (sain, récupération, mode sans échec, MDM injoignable).
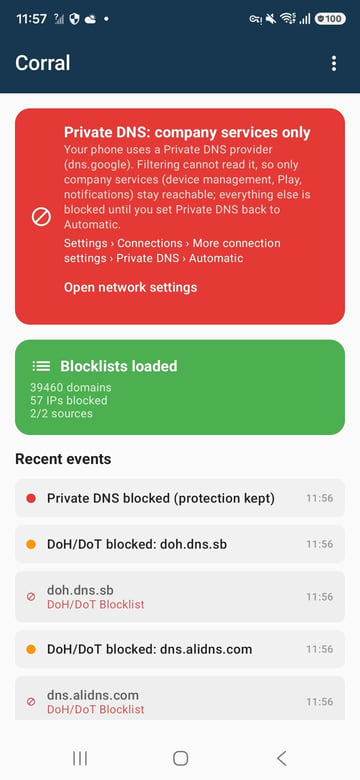
Il ferme les contournements habituels. DNS-over-HTTPS et DNS-over-TLS sont bloqués sur trois niveaux : par nom d'hôte du fournisseur, par IP de réponse et par IP de connexion sur les ports 443 et 853. Le DoH intégré de Firefox, par exemple, ne passe pas. Un utilisateur ne peut pas désinstaller l'application, ne peut pas désactiver le filtre, et si vous appliquez la politique recommandée, ne peut pas non plus la forcer à s'arrêter. Une exception assumée, avec la politique recommandée : si un utilisateur active le DNS privé chiffré d'Android, Corral ne peut plus lire les requêtes ; le trafic général est alors restreint aux seuls services de l'entreprise (gestion de l'appareil, Play, notifications), qui restent toujours joignables, jusqu'au retour du DNS privé en automatique. L'appareil ne s'enferme jamais. L'administrateur peut préférer une politique permissive, où Corral s'efface simplement.
Il s'ouvre en cas de panne, volontairement. Si les listes ne se chargent pas, si le résolveur amont est indisponible, même si le moteur de filtrage meurt, l'appareil garde son accès internet et retombe sur du DNS classique. Un téléphone coupé du réseau par son propre outil de sécurité, c'est un ticket au support, pas une fonctionnalité. Votre MDM et Google Play restent joignables dans tous les cas.
Les listes viennent des blocklists DNS HaGeZi (GPL-3.0), répliquées et validées par notre propre service avant d'atteindre vos appareils : 34 listes, environ 17,8 millions de domaines au total, rafraîchies depuis l'amont toutes les six heures, plus une liste dédiée de 1 369 points de terminaison DoH et DoT. Chaque liste est contrôlée avant publication (signature, taille minimale, ratio de domaines, variation de taille) pour qu'un fichier amont cassé soit rejeté plutôt que servi à moitié vide. Par-dessus, vous ajoutez vos propres listes d'autorisation et de blocage depuis la console.
Ce qu'il ne fait pas
Nous préférons que vous l'appreniez de nous.
- Il n'y a pas de page « bloqué » à votre marque. Un domaine bloqué ne se résout tout simplement pas, donc le navigateur affiche sa propre erreur « site inaccessible » et les applications échouent en silence. L'application Corral affiche un compteur de requêtes bloquées et les événements récents.
- Une connexion directe vers une adresse IP codée en dur qui ne figure sur aucune liste n'est pas interceptée. Le DNS ne la voit jamais.
- Le contenu n'est pas inspecté, donc une page de phishing sur un domaine enregistré il y a une heure peut passer tant que les listes de domaines nouvellement enregistrés n'ont pas rattrapé. Corral réduit la surface ; ce n'est pas une promesse de zéro.
- Android n'autorise qu'un VPN par profil. Le VPN toujours actif de Corral ne peut pas coexister avec un autre VPN toujours actif dans le même périmètre, donc un VPN d'entreprise sur le même profil est un conflit, pas une combinaison.
- Les applications filtrées passent en IPv4 par le tunnel local ; il n'y a pas de chemin IPv6 pour elles.
Qui peut rejoindre la bêta
La bêta couvre Android 11 et versions ultérieures, sur deux types d'appareils : les appareils gérés et le COPE (appareil d'entreprise avec profil professionnel). Un profil professionnel sur un téléphone personnel n'est pas filtré : l'application s'installe, indique « non filtré sur cet appareil », et ne fait rien. C'est voulu ; nous ne filtrons pas le trafic sur du matériel qui n'appartient pas à l'entreprise. iOS et iPadOS sont en développement et ne font pas partie de cette bêta.
Corral se déploie uniquement via Appaloosa. Si vous êtes déjà client, la bêta se rattache à votre compte. Sinon, un essai de 14 jours suffit pour le tester. Dans les deux cas nous vous envoyons une clé de bêta ; vous la saisissez une fois dans votre console Appaloosa et Appaloosa la pousse sur les appareils. Personne ne saisit quoi que ce soit sur le téléphone.
Ce que nous demandons en retour : faites-le tourner sur des appareils de test, pas sur la flotte de production, et dites-nous ce qui casse. Chaque rapport est lu, et les correctifs sortent chaque semaine pendant la bêta.
FAQ
Corral remplace-t-il un antivirus mobile ?
Il n'essaie pas. Play Protect scanne déjà les applications sur chaque appareil Android équipé des services Google. Corral couvre ce qu'un scanner d'applications ne peut pas voir : le lien sur lequel l'utilisateur tape et le domaine vers lequel il mène. Utilisez les deux.
Corral remplace-t-il un EDR mobile ?
Non. Un EDR détecte et analyse des comportements sur l'appareil. Corral bloque des destinations connues comme malveillantes avant que la connexion ne s'ouvre. Si vous avez le budget et l'équipe pour un EDR, Corral est une première couche peu coûteuse en dessous. Sinon, Corral est la couche que vous pouvez réellement déployer.
Corral peut-il voir ce que les salariés consultent ?
L'application voit les noms de domaine et les adresses de destination sur l'appareil, et rien d'autre. Pas de contenu de page, pas d'interception TLS, pas d'historique de navigation envoyé à nous ni à vous. Les journaux locaux sont purgés après sept jours et ne peuvent être exportés que par un administrateur détenant le code admin, sous forme d'un rapport de diagnostic qui ne contient aucune liste de sites visités.
Que se passe-t-il si un site légitime est bloqué ?
Ajoutez le domaine à votre liste d'autorisation dans la console ; le changement atteint les appareils à la synchronisation suivante. Notre miroir de listes propose aussi une recherche publique de domaine qui vous indique quelle liste l'a signalé, pour que vous puissiez remonter un faux positif à la source.
Va-t-il vider la batterie ou ralentir le téléphone ?
Corral est un petit proxy DNS local ; il ne relaie pas votre trafic. Nous ne publions pas encore de chiffre de latence ou de batterie parce que nous ne l'avons pas mesuré correctement, et nous préférons vous donner un vrai chiffre plutôt qu'un chiffre marketing. Le mesurer sur vos appareils de test fait partie de ce que nous demandons aux testeurs de la bêta.
Combien coûte la bêta ?
Rien pendant la bêta. La tarification sera annoncée avant la disponibilité générale.
S'agit-il du canal bêta de Google Play ?
Non. L'application sur Google Play est une version de production ; la « bêta », c'est notre programme. Ce qui est en bêta, c'est le périmètre fonctionnel et le déploiement, pas la fiche du store.