
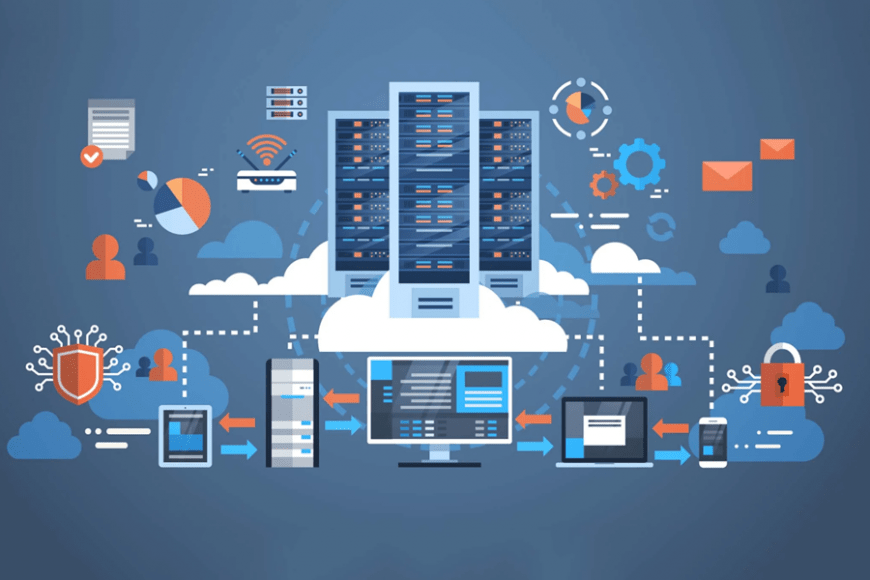
Unified Endpoint Management (UEM) es una única plataforma con la que el equipo de TI gestiona todo tipo de dispositivo (móviles, tablets, portátiles, ordenadores de sobremesa, IoT) desde una sola consola y con un único conjunto de políticas. Surgió del MDM (solo dispositivos) y del EMM (dispositivos y apps), y añade los ordenadores de sobremesa y los endpoints no móviles. Gartner usa hoy UEM como categoría principal para lo que antes se llamaba herramientas MDM o EMM.
Si su equipo de TI gestiona un parque de dispositivos mixto, con iPhone, dispositivos Android, Mac y portátiles Windows, UEM elimina la necesidad de una herramienta de gestión distinta para cada sistema operativo. Usted define una política una sola vez y se aplica en todas partes. Esa es la promesa. La realidad tiene más matices, y esta guía explica qué hace realmente UEM, en qué se diferencia del MDM y del EMM, y cuándo lo necesita frente a cuándo basta con un MDM.
El endpoint management es la práctica de inscribir, configurar, proteger, parchear y supervisar todos los dispositivos que acceden a los datos de la empresa, desde móviles y tablets hasta portátiles, ordenadores de sobremesa y dispositivos en modo quiosco, desde una única consola. Cuando una sola herramienta lo hace para iOS, Android, Windows y macOS con políticas compartidas, la categoría se llama Unified Endpoint Management (UEM). Microsoft Intune, Omnissa Workspace ONE, Scalefusion y Appaloosa son ejemplos de herramientas UEM en 2026.
¿Ya está preparando una lista corta de plataformas UEM en lugar de investigar la categoría? La página de gestión de dispositivos de Appaloosa muestra qué endpoints se cubren, qué políticas se incluyen de serie y cómo funciona una migración desde una herramienta existente.
¿Qué plataforma gestiona iOS, Android, Windows y Mac desde una sola consola?
Un UEM de verdad gestiona los cuatro sistemas operativos desde una única consola. Microsoft Intune, Scalefusion, ManageEngine Endpoint Central y Appaloosa cubren iOS, Android, Windows y macOS. Las herramientas solo para Apple, como Jamf, no gestionan Windows ni Android. La diferencia real entre las herramientas multiplataforma está en cómo resuelven la distribución de apps internas, la inscripción y el precio, no en la cobertura de sistemas operativos.
| Plataforma | Sistemas cubiertos | Consola única | Distribución de apps privadas |
|---|---|---|---|
| Appaloosa | iOS, Android, Windows, macOS | Sí | Sí (Google Play gestionado, APK privado, apps personalizadas de iOS) |
| Microsoft Intune | iOS, Android, Windows, macOS | Sí | Sí (apps de línea de negocio) |
| Scalefusion | iOS, Android, Windows, macOS | Sí | Sí (tienda de apps corporativa) |
| ManageEngine Endpoint Central | iOS, Android, Windows, macOS, Linux | Sí | Sí (repositorio de apps) |
| Jamf | Solo iOS y macOS | Solo Apple | Solo Apple |
Si su parque de dispositivos mezcla iPhone, dispositivos Android, portátiles Windows y Mac, un UEM multiplataforma evita tener una herramienta por sistema operativo. El enfoque de Appaloosa es la distribución de apps privadas: enviar apps internas y ajenas a las tiendas públicas a cualquiera de esas plataformas desde la misma consola, sin publicarlas en una tienda de apps pública.
Qué cubre el endpoint management
El endpoint management es más amplio que cualquier herramienta concreta. Reúne varias disciplinas que, juntas, dan al equipo de TI el control del parque de dispositivos. Para la parte Windows, el MDM de Windows se encarga de la inscripción, el cifrado y las políticas de actualización desde la misma consola.
Inscripción y aprovisionamiento de dispositivos. Incorporar los dispositivos al sistema de gestión y configurarlos con los ajustes, las apps y las políticas adecuadas antes de que lleguen al usuario.
Gestión de la configuración. Enviar y mantener configuraciones estándar: Wi-Fi, VPN, correo, ajustes de seguridad y restricciones. Cuando cambia una política, el sistema actualiza cada dispositivo automáticamente.
Gestión de parches. Garantizar que cada endpoint ejecuta versiones actuales del sistema operativo y los parches de seguridad. Los dispositivos sin parchear son la puerta de entrada más habitual para los atacantes.
Aplicación de la seguridad. Aplicar cifrado, políticas de contraseñas, reglas de acceso condicional y detección de amenazas en todos los endpoints.
Gestión de apps. Instalar, actualizar, configurar y retirar aplicaciones. Incluye tanto las apps públicas como las herramientas internas.
Supervisión e informes. Seguir en tiempo real el estado de los dispositivos, el cumplimiento de políticas y los eventos de seguridad.
Acciones remotas. Bloquear, borrar, localizar o diagnosticar dispositivos desde la consola cuando algo sale mal.
Tipos de endpoints en una organización típica
Saber qué tiene que gestionar es el primer paso para elegir el enfoque adecuado.
Dispositivos móviles
iPhone, iPad, y móviles y tablets Android. Se gestionan mediante gestión de dispositivos móviles (MDM) con los marcos nativos de cada plataforma: el protocolo MDM de Apple y Android Enterprise. Los dispositivos móviles suelen ser la categoría más numerosa, sobre todo en organizaciones con trabajadores de campo, personal de tienda o equipos distribuidos.
Portátiles y ordenadores de sobremesa
Equipos macOS, Windows y Linux. Tradicionalmente se gestionan con herramientas como SCCM (hoy Microsoft Intune), Jamf (para Mac) o directivas de grupo en Active Directory. Las plataformas modernas de endpoint management gestionan cada vez más los portátiles desde la misma consola que los dispositivos móviles.
IoT y dispositivos especializados
Cartelería digital, quioscos, impresoras, lectores de almacén, dispositivos médicos y sensores industriales. Estos dispositivos suelen ejecutar sistemas operativos reducidos y ofrecen interfaces de gestión limitadas. Las funciones de modo quiosco de las soluciones MDM cubren una parte (tablets bloqueadas en una sola app), pero la gestión de IoT realmente especializada puede exigir plataformas dedicadas.
MDM, EMM y UEM: cómo se relacionan
El endpoint management ha pasado por tres generaciones, cada una construida sobre la anterior.
MDM (Mobile Device Management)
La primera generación. El MDM se centra en los controles a nivel de dispositivo: inscripción, configuración, políticas de seguridad y borrado remoto. Gestiona el dispositivo en sí, no las apps ni el contenido. El MDM es la base sobre la que se construye todo lo demás.
EMM (Enterprise Mobility Management)
El EMM añade al MDM la gestión de aplicaciones móviles (MAM) y la gestión de contenido móvil (MCM). La MAM gestiona las apps con independencia del dispositivo (útil en BYOD, donde usted controla las apps pero no el hardware). La MCM protege los documentos y archivos en los dispositivos móviles y controla quién puede acceder al contenido corporativo, compartirlo o copiarlo.
UEM (Unified Endpoint Management)
UEM amplía el EMM para cubrir todos los tipos de endpoint desde una única consola. En lugar de una herramienta para móviles, otra para portátiles y una tercera para ordenadores de sobremesa, UEM lo gestiona todo junto. Una sola política puede imponer el cifrado en iPhone, MacBook y portátiles Windows a la vez.
En la práctica, los límites entre estas categorías se han difuminado. La mayoría de las soluciones MDM actuales incluyen funciones de EMM, y muchas evolucionan hacia UEM. Al evaluar herramientas, fíjese en si admiten los tipos de dispositivo que usted tiene, no en qué siglas usa el fabricante.
Por qué importa el endpoint management
Tres tendencias han convertido el endpoint management en una prioridad para organizaciones de cualquier tamaño.
Trabajo remoto e híbrido
Cuando los empleados trabajan desde casa, desde cafeterías o desde espacios de coworking, sus dispositivos se conectan a redes que no son de confianza. El endpoint management garantiza que las políticas de seguridad acompañen al dispositivo estén donde estén. Las configuraciones de VPN, el cifrado obligatorio y las reglas de acceso condicional se aplican igual si el dispositivo está en la red de la oficina que en el Wi-Fi de un aeropuerto.
BYOD
Permitir que los empleados usen dispositivos personales para trabajar reduce el coste de hardware, pero introduce riesgos de seguridad. El endpoint management lo resuelve con contenedores de trabajo que separan los datos corporativos de los personales: el perfil de trabajo en Android y, en iPhone, un enlace de inscripción BYOD que limita la gestión a las apps y cuentas profesionales. El equipo de TI gestiona la parte de trabajo; todo lo personal sigue siendo privado.
Requisitos de cumplimiento
Normativas como el RGPD, HIPAA, SOC 2 y PCI-DSS exigen a las organizaciones demostrar que controlan los dispositivos que acceden a datos sensibles. El endpoint management aporta la pista de auditoría: qué dispositivos tienen el cifrado activado, cuáles ejecutan versiones actuales del sistema operativo, cuáles acceden a datos regulados y cuáles no cumplen las políticas.
Explorar
Toda la plataforma
Inscripción, apps, seguridad, soporte remoto: todo en un lugar.
Explorar Appaloosa →Componentes principales de un sistema de endpoint management
Descubrimiento e inventario de dispositivos
Antes de gestionar dispositivos, hay que saber cuáles existen. Un sistema de endpoint management mantiene un inventario en directo de cada dispositivo inscrito: modelo de hardware, versión del sistema operativo, almacenamiento, apps instaladas, última conexión y estado de cumplimiento. Esto sustituye al control de activos en hojas de cálculo y le da una vista en tiempo real de su parque de dispositivos.
Motor de políticas
El motor de políticas es el núcleo del sistema. Usted define reglas (requisitos de contraseña, cifrado, apps permitidas, configuraciones de red), las asigna a grupos de dispositivos (por departamento, función, sistema operativo o ubicación) y el motor las aplica de forma continua. Cuando un dispositivo se desvía de la política (el usuario desactiva el bloqueo de pantalla, el sistema operativo se queda atrás), el motor lo señala y puede activar respuestas automáticas.
Gestión de parches y actualizaciones
En los dispositivos móviles, la gestión de parches consiste en exigir versiones mínimas del sistema operativo y niveles de parche de seguridad. En portátiles y ordenadores de sobremesa se extiende a los parches de aplicaciones y a las actualizaciones de funciones del sistema operativo. El sistema de gestión puede forzar las actualizaciones antes de una fecha límite, desplegarlas primero en grupos de prueba o bloquear el acceso a los recursos corporativos de los dispositivos sin actualizar.
Informes y panel de cumplimiento
Visibilidad sobre todo el parque de dispositivos. ¿Cuántos cumplen las políticas? ¿Cuáles no, y por qué? ¿Cómo se reparten las versiones del sistema operativo? ¿Qué dispositivos llevan tiempo sin conectarse? Estos informes son esenciales para las revisiones de seguridad, las auditorías de cumplimiento y la planificación de los ciclos de renovación de hardware.
Buenas prácticas de seguridad de los endpoints
El endpoint management y la seguridad de los endpoints se solapan en gran medida. Estas son las prácticas que más importan.
Enfoque Zero Trust
No confíe en ningún dispositivo por defecto, ni siquiera dentro de la red corporativa. Cada solicitud de acceso debe verificar la identidad del dispositivo, su estado de cumplimiento y la autenticación del usuario. El endpoint management aporta los datos de estado del dispositivo a su marco Zero Trust: ¿está cifrado? ¿Está al día el sistema operativo? ¿Está activo el perfil MDM? Solo los dispositivos que cumplen las políticas obtienen acceso.
Defensas por capas
Ningún control basta por sí solo. Combine el cifrado (de los datos en reposo y en tránsito) con políticas de contraseñas, restricciones de red, controles de apps y detección de amenazas. El endpoint management orquesta estas capas desde una sola política, de modo que no tiene que configurar cada control por separado en cada dispositivo.
Respuesta rápida
Cuando un dispositivo se ve comprometido, se pierde o lo roban, cuenta cada minuto. El endpoint management le da una respuesta inmediata: bloqueo remoto en segundos, borrado remoto en minutos. Defina de antemano los procedimientos de respuesta para que su equipo no tenga que improvisar los pasos durante un incidente. Las funciones de soporte remoto permiten al equipo de TI investigar un dispositivo sospechoso en tiempo real.
Auditoría periódica
Genere informes de cumplimiento cada semana. Revise qué dispositivos no cumplen las políticas y por qué. Siga la evolución en el tiempo: ¿mejora o empeora el cumplimiento? Use los datos para ajustar las políticas. Si el 30 % de los dispositivos no supera una comprobación concreta, quizá la política no es realista o el mecanismo de aplicación necesita un ajuste.
¿Cuándo necesita UEM y cuándo basta con un MDM?
No todas las organizaciones necesitan UEM. Si solo gestiona dispositivos móviles (móviles y tablets), una buena solución MDM cubre sus necesidades. Este es un marco de decisión práctico.
Basta con un MDM cuando: su parque de dispositivos es 100 % móvil (iOS y Android), no gestiona portátiles ni ordenadores de sobremesa con la misma herramienta y sus políticas de seguridad se centran en el dispositivo (borrado remoto, código de acceso, cifrado).
Necesita UEM cuando: gestiona un parque mixto con tres o más sistemas operativos, quiere un único motor de políticas para móviles Y portátiles, necesita correlacionar eventos de seguridad entre distintos tipos de dispositivo, o está unificando herramientas separadas de gestión móvil y de escritorio.
La mayoría de las empresas con entre 200 y 2.000 dispositivos están en una zona gris. Empiezan con un MDM para los móviles y descubren después que su herramienta de gestión de portátiles (SCCM, Jamf) no se entiende con la herramienta móvil. Ese es el problema que resuelve UEM.
Appaloosa cubre la parte móvil de UEM (iOS, Android, macOS) con foco en la distribución de apps y el despliegue zero-touch. Para las organizaciones que necesitan gestionar ordenadores Windows además de los dispositivos móviles, Appaloosa se integra con las herramientas de escritorio existentes en lugar de intentar sustituirlas.
El mercado UEM en 2026
El mercado UEM alcanzó los 15.400 millones de dólares en 2025 y crece cerca de un 25 % anual, según analistas del sector. Tres factores impulsan su adopción.
Trabajo remoto e híbrido. El 74 % de las empresas tiene ya políticas de trabajo remoto permanente. Cuando los dispositivos salen de la oficina, la gestión centralizada deja de ser opcional.
Presión normativa. El RGPD, NIS2 y las normativas sectoriales (HIPAA, PCI DSS) exigen pruebas documentadas de que cada endpoint cumple unos mínimos de seguridad. UEM aporta esa pista de auditoría de forma automática.
Consolidación de herramientas. Los equipos de TI están cansados de gestionar entre 4 y 6 herramientas que se solapan. Los CIO quieren reducir el número de proveedores, y UEM es la capa de consolidación de la gestión de dispositivos.
Entre los principales actores de 2026 están Microsoft Intune (dominante en Windows), Jamf (dominante en Apple), VMware Workspace ONE y Hexnode. Para las organizaciones centradas en lo móvil o en la distribución de apps, las soluciones especializadas de MDM y MAM como Appaloosa ofrecen un enfoque más dirigido que las suites UEM generalistas.
Cómo elegir una solución de endpoint management
Al evaluar herramientas, estos criterios separan las buenas soluciones de las insuficientes:
Cobertura de dispositivos. ¿Gestiona los tipos de endpoint que usted tiene? ¿iOS, Android, macOS, Windows? Compruebe que cada plataforma recibe una gestión completa y no solo una inscripción básica.
Métodos de inscripción. Inscripción zero-touch para los dispositivos corporativos, contenedores BYOD para los personales y código QR para todo lo demás. Las vías de inscripción que faltan generan fricción y frenan el despliegue.
Profundidad de la seguridad. Más allá de las políticas básicas de contraseña, ¿puede aplicar acceso condicional, detectar dispositivos con jailbreak, gestionar certificados e integrarse con su proveedor de identidad?
Gestión de apps. Instalación silenciosa, configuraciones gestionadas y una tienda de apps corporativa de autoservicio. La distribución de apps es la segunda función de más valor, después de la seguridad.
Escalabilidad. ¿Soporta su parque de dispositivos actual y el crecimiento previsto? El rendimiento con 100 dispositivos no se parece en nada al de 10.000.
Integración. ¿Se conecta con su proveedor de identidad, su SIEM, su sistema de tickets y el resto de su infraestructura? El endpoint management funciona mejor cuando está integrado en los flujos de trabajo existentes y no como una isla.
El endpoint management no es un proyecto con fecha de fin. Es una práctica continua que evoluciona a medida que crece el parque de dispositivos, cambia la plantilla y se adaptan las amenazas. El sistema adecuado hace llevadero ese trabajo continuo. El equivocado lo convierte en una carga constante.
Preguntas frecuentes
¿Qué es el endpoint management?
El endpoint management es la disciplina de mantener inventariado, configurado, parcheado y protegido, desde una consola central, cada dispositivo que se conecta a los recursos de la empresa. Un endpoint es cualquier móvil, tablet, portátil, ordenador de sobremesa, quiosco o lector que accede a datos corporativos. En la práctica, la gestión de endpoints abarca la inscripción, los perfiles de configuración, la exigencia de actualizaciones del sistema operativo, la instalación de apps, los informes de cumplimiento y acciones remotas como bloquear y borrar.
¿Qué significa UEM?
UEM significa Unified Endpoint Management. Una plataforma UEM gestiona dispositivos móviles (iOS, Android), ordenadores (Windows, macOS y, a veces, Linux) y endpoints especializados como quioscos desde una sola consola con un único motor de políticas. Gartner introdujo el término hacia 2018 para sustituir a las categorías anteriores de MDM y EMM, que solo cubrían móviles y tablets. Hoy, la mayoría de los fabricantes que empezaron como herramientas MDM se describen como UEM cuando añaden la gestión de portátiles y ordenadores de sobremesa.
¿Cuál es la diferencia entre MDM y UEM?
El MDM (gestión de dispositivos móviles) gestiona móviles y tablets: inscripción, configuración, políticas de seguridad y borrado remoto. UEM (Unified Endpoint Management) extiende los mismos controles a portátiles, ordenadores de sobremesa y otros endpoints, de modo que una misma política se aplica a la vez a un iPhone, un portátil Windows y un MacBook. Si su parque de dispositivos es íntegramente móvil, basta con un MDM. Si usa tres o más sistemas operativos y quiere prescindir de herramientas de escritorio separadas, UEM es la opción adecuada.
¿Cuáles son las principales herramientas UEM en 2026?
Las principales herramientas UEM en 2026 son Microsoft Intune (la más sólida en Windows y en el entorno de Microsoft 365), Omnissa Workspace ONE (antes VMware), Ivanti Neurons, ManageEngine Endpoint Central, Hexnode y Scalefusion. Jamf sigue siendo la referencia para parques de dispositivos solo Apple, pero no gestiona Windows ni Android. Para las organizaciones europeas que quieren sus datos alojados en la UE y dan importancia a la distribución de apps privadas, Appaloosa cubre iOS, Android, Windows y macOS desde una sola consola.
¿Quiere probar Appaloosa? Empezar gratis