

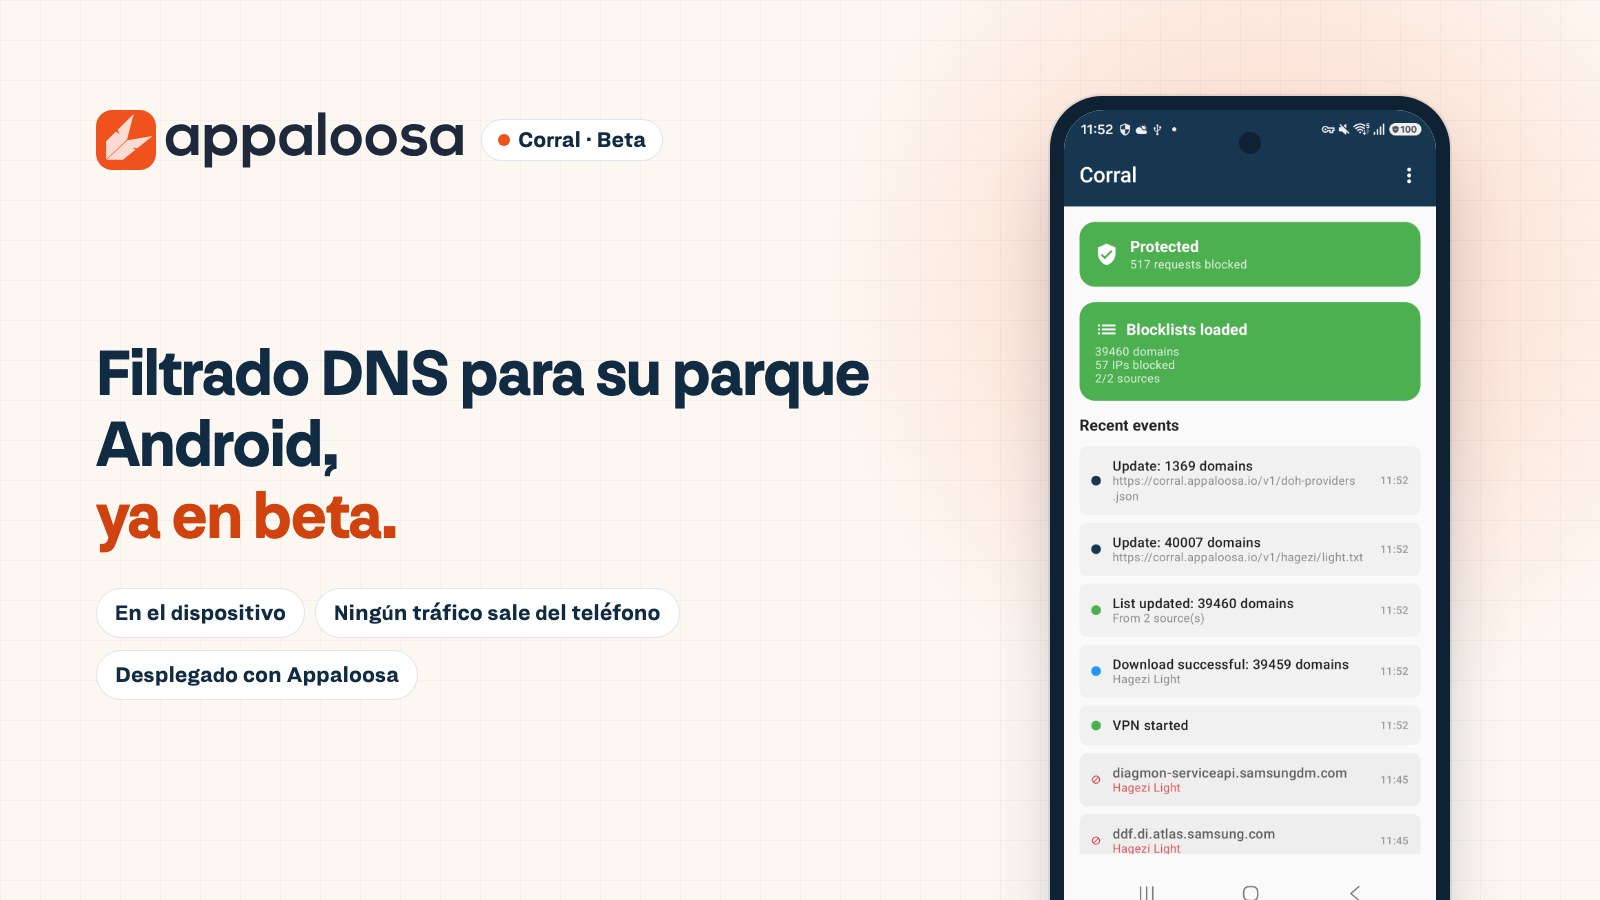
Corral ya está en beta en Android. Es un filtro DNS que se ejecuta en el propio dispositivo, desplegado y bloqueado desde su consola de Appaloosa, y que corta cualquier conexión a un dominio conocido por phishing, malware o command-and-control antes de que la conexión llegue siquiera a iniciarse. Le contamos por qué lo hemos construido, qué hace y cómo unirse a la beta.
En resumen: Corral bloquea el acceso de red a dominios maliciosos directamente en los dispositivos Android gestionados, a nivel DNS, sin que ningún tráfico salga del teléfono y sin agente que vigilar. Está incluido durante la beta, se despliega únicamente a través de Appaloosa y puede inscribirse aquí.
Por qué construimos un filtro de red en lugar de un antivirus
Nosotros hacemos un MDM. Durante años, la pregunta de seguridad que más nos hacían nuestros clientes era alguna variante de «¿tenéis antivirus móvil?». No lo teníamos, y mirábamos los datos una y otra vez para decidir si debíamos tenerlo.
Los datos dicen que el problema del análisis de aplicaciones está resuelto en gran medida por las propias plataformas. En la prueba de resistencia de AV-TEST para aplicaciones de seguridad Android (de julio a diciembre de 2025), Google Play Protect, que ya viene en todos los dispositivos certificados por Play, detectó el 99,6 % del malware en tiempo real. En iOS, el sandbox ni siquiera permite que exista un antivirus clásico. Pagar por un analizador de aplicaciones encima de eso aporta muy poco.
Lo que también dicen los datos es que los ataques ya no entran por las aplicaciones. Entran por los enlaces.
- En el Verizon Mobile Security Index 2025, el comportamiento del usuario es la primera causa de brechas móviles (44 %), por delante de las amenazas de aplicaciones, red y web. El 80 % de las organizaciones vio intentos de phishing móvil contra sus empleados. Y cuando las empresas realizan sus propias pruebas de smishing, el 39 % de ellas ve cómo entre una cuarta parte y la mitad de su plantilla pulsa el enlace.
- El Data Breach Investigations Report 2025 de Verizon sitúa un factor humano en cerca del 60 % de las brechas confirmadas.
- Lookout contabilizó más de 1,2 millones de ataques de phishing y web maliciosos dirigidos a empresas en un solo trimestre (T3 2025), con aproximadamente un 13 % de los dispositivos que se toparon con alguno.
- El Global Mobile Threat Report 2025 de Zimperium cifra el phishing móvil en cerca de un tercio de todas las amenazas que detecta, y el SMS transporta el 69 % de ellas.
Así que el agujero no es la aplicación. Es el destino. Un empleado pulsa un enlace en un SMS, aterriza en una página falsa de Microsoft 365, escribe una contraseña. No ha intervenido ningún malware, y ningún antivirus habría dicho una palabra.
Los productos EDR móviles sí cubren esto. También vienen con un agente, una consola, un precio por dispositivo y un equipo para leer las alertas. La mayoría de las flotas que gestionamos, de 50 a 2.000 dispositivos, nunca van a ejecutar uno. Ese es el hueco: entre lo que el sistema operativo ya hace gratis y lo que un EDR hace a cambio de un presupuesto.
Corral lo llena de la forma más sencilla que hemos encontrado. Si el dominio está en una lista de amenazas, la petición DNS recibe una respuesta vacía y la conexión nunca se abre. Nada que inspeccionar, nada que descifrar, nada que enviar a una nube. Una regla en la consola MDM, distribuida junto con el resto de sus políticas.
Qué hace Corral en el dispositivo
Corral se instala como aplicación gestionada desde Google Play a través de Appaloosa y configura en el dispositivo una VPN local siempre activa. Esa VPN no va a ninguna parte: se queda en el teléfono e intercepta las peticiones DNS (UDP y TCP en el puerto 53, sea cual sea el resolutor al que intentara llegar la aplicación). Cada dominio se comprueba contra las listas que usted haya activado. Los dominios bloqueados reciben una respuesta nula; todo lo demás se resuelve con normalidad.
De ese diseño se derivan tres cosas.
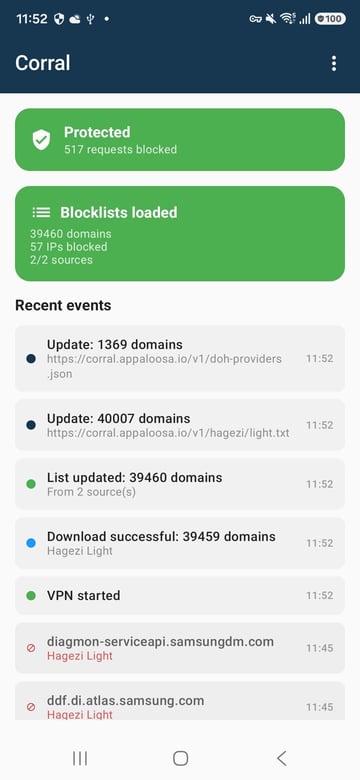
No ve nada que deba preocuparle. Corral lee nombres de dominio y direcciones de destino, nunca el contenido de las páginas, y no hay interceptación TLS. Los registros se quedan en el dispositivo, se purgan a los siete días, y a la consola no vuelve nada salvo un estado de salud básico (sano, recuperación, modo seguro, MDM inalcanzable).
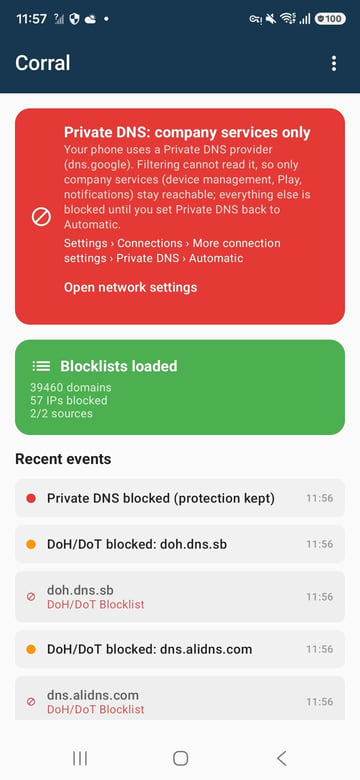
Cierra las vías de escape habituales. DNS-over-HTTPS y DNS-over-TLS se bloquean en tres capas: por nombre de host del proveedor, por IP de respuesta y por IP de conexión en los puertos 443 y 853. El DoH integrado de Firefox, por ejemplo, no lo sortea. Un usuario no puede desinstalar la aplicación, no puede desactivar el filtro y, si aplica la política recomendada, tampoco puede forzar su detención. Una excepción deliberada, con la política recomendada: si un usuario activa el DNS privado cifrado de Android, Corral no puede leer las consultas y el tráfico general queda restringido a los servicios de la empresa (gestión del dispositivo, Play, notificaciones), que siguen siempre accesibles, hasta que el DNS privado vuelva a automático. El dispositivo nunca se bloquea a sí mismo. El administrador puede optar por una política permisiva, en la que Corral simplemente se aparta.
Falla en abierto, a propósito. Si las listas no se cargan, si el resolutor upstream está caído, incluso si el motor de filtrado muere, el dispositivo conserva su acceso a internet y vuelve al DNS normal. Un teléfono sin red por culpa de su propia herramienta de seguridad es un ticket de soporte, no una funcionalidad. Su MDM y Google Play siguen siendo accesibles en todos los casos.
Las listas proceden de las blocklists DNS de HaGeZi (GPL-3.0), replicadas y validadas por nuestro propio servicio antes de llegar a sus dispositivos: 34 listas, unos 17,8 millones de dominios en total, actualizadas desde el origen cada seis horas, más una lista específica de 1.369 puntos de acceso DoH y DoT. Cada lista se comprueba antes de publicarse (firma, tamaño mínimo, proporción de dominios, variación de tamaño) para que un archivo de origen corrupto se rechace en lugar de servirse medio vacío. Por encima, usted añade sus propias listas de permitidos y bloqueados desde la consola.
Qué no hace
Preferimos que lo oiga de nosotros.
- No hay página de «bloqueado» con su marca. Un dominio bloqueado simplemente no se resuelve, así que el navegador muestra su propio error de «no se puede acceder a este sitio» y las aplicaciones fallan en silencio. La aplicación Corral muestra un contador de peticiones bloqueadas y los eventos recientes.
- Una conexión directa a una dirección IP fija que no está en ninguna lista no se captura. El DNS nunca la ve.
- El contenido no se inspecciona, así que una página de phishing en un dominio registrado hace una hora puede colarse hasta que las listas de dominios recién registrados se pongan al día. Corral reduce la superficie; no es una promesa de cero.
- Android permite una VPN por perfil. La VPN siempre activa de Corral no puede coexistir con otra VPN siempre activa en el mismo ámbito, así que una VPN corporativa en el mismo perfil es un conflicto, no una combinación.
- Las aplicaciones filtradas funcionan sobre IPv4 a través del túnel local; no hay ruta IPv6 para ellas.
Quién puede unirse a la beta
La beta cubre Android 11 y posteriores, en dos tipos de dispositivos: los dispositivos gestionados y COPE (dispositivos de empresa con perfil de trabajo). Un perfil de trabajo en un teléfono personal no se filtra: la aplicación se instala, indica «no filtrado en este dispositivo» y no hace nada. Es deliberado; no filtramos tráfico en hardware que no pertenece a la empresa. iOS y iPadOS están en desarrollo y no forman parte de esta beta.
Corral se despliega únicamente a través de Appaloosa. Si ya es cliente, la beta se vincula a su cuenta. Si no lo es, una prueba de 14 días basta para probarlo. En ambos casos le enviamos una clave de beta; la introduce una vez en su consola Appaloosa y Appaloosa la envía a los dispositivos. Nadie teclea nada en el teléfono.
Lo que pedimos a cambio: ejecútelo en dispositivos de prueba, no en la flota de producción, y cuéntenos qué se rompe. Todos los informes se leen, y las correcciones salen cada semana durante la beta.
FAQ
¿Corral sustituye a un antivirus móvil?
No lo pretende. Play Protect ya analiza las aplicaciones en todos los dispositivos Android con servicios de Google. Corral cubre lo que un analizador de aplicaciones no puede ver: el enlace que pulsa el usuario y el dominio al que lleva. Use ambos.
¿Corral sustituye a un EDR móvil?
No. Un EDR detecta e investiga comportamientos en el dispositivo. Corral bloquea destinos conocidos como maliciosos antes de que se abra la conexión. Si tiene presupuesto y equipo para un EDR, Corral es una primera capa barata por debajo. Si no los tiene, Corral es la capa que realmente puede desplegar.
¿Puede Corral ver lo que navegan los empleados?
La aplicación ve nombres de dominio y direcciones de destino en el dispositivo, y solo eso. Sin contenido de páginas, sin interceptación TLS, sin historial de navegación enviado a nosotros ni a usted. Los registros locales se purgan a los siete días y solo puede exportarlos un administrador que tenga el código de administrador, en forma de informe de diagnóstico que no contiene ninguna lista de sitios visitados.
¿Qué pasa si se bloquea un sitio legítimo?
Añada el dominio a su lista de permitidos en la consola; el cambio llega a los dispositivos en la siguiente sincronización. Nuestra réplica de listas también ofrece una búsqueda pública de dominios que le indica qué lista lo marcó, para que pueda notificar el falso positivo al origen.
¿Agotará la batería o ralentizará el teléfono?
Corral es un pequeño proxy DNS local; no hace de proxy de su tráfico. Todavía no publicamos cifras de latencia ni de batería porque no las hemos medido como es debido, y preferimos darle un número real antes que uno de marketing. Medirlo en sus dispositivos de prueba es una de las cosas que pedimos a los probadores de la beta.
¿Cuánto cuesta la beta?
Nada durante la beta. Los precios se anunciarán antes de la disponibilidad general.
¿Es esto el canal beta de Google Play?
No. La aplicación en Google Play es una versión de producción; la «beta» es nuestro programa. Lo que está en beta es el conjunto de funcionalidades y el despliegue, no la ficha de la tienda.