

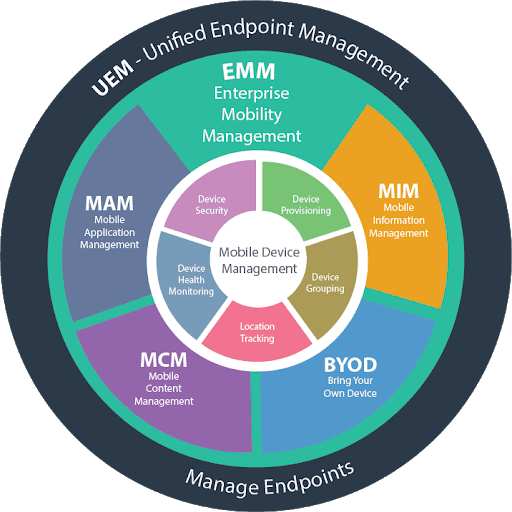
La gestión de la movilidad empresarial (Enterprise Mobility Management, EMM) es un marco de herramientas y políticas que da a los equipos de TI un control centralizado sobre los dispositivos móviles, las aplicaciones y los datos corporativos de toda la organización. EMM combina la gestión de dispositivos móviles (MDM), la gestión de aplicaciones móviles (MAM), la gestión de contenidos móviles (MCM) y los controles de identidad en una sola plataforma. Para las empresas que gestionan 50 o más dispositivos móviles con datos sensibles, EMM es el enfoque estándar para asegurar y orquestar una plantilla móvil.
Si lo que busca es elegir una plataforma y no cartografiar la categoría EMM, la página de gestión de dispositivos de Appaloosa muestra qué cubre Appaloosa en el plano del dispositivo, la aplicación y las políticas, y dónde se detiene.
¿Qué hace realmente una plataforma EMM?
Una plataforma EMM se sitúa entre los dispositivos de sus empleados y los datos de su empresa. Responde a tres preguntas: quién puede acceder a qué, en qué dispositivo y bajo qué condiciones.
En la práctica, para un equipo de TI esto se traduce en lo siguiente:
- Inscripción de dispositivos: los nuevos teléfonos y tabletas se configuran automáticamente mediante la inscripción sin intervención (zero-touch) (Android Enterprise o Apple Automated Device Enrollment). Sin configuración manual.
- Aplicación de políticas: los administradores definen reglas de complejidad de contraseñas, cifrado, versiones mínimas del sistema operativo, uso de VPN y acceso a Wi-Fi. Las políticas se aplican automáticamente según el grupo de usuarios y el modelo de propiedad del dispositivo.
- Gestión del ciclo de vida de las aplicaciones: TI distribuye aplicaciones de forma silenciosa, gestiona las actualizaciones, fija versiones para entornos regulados y elimina aplicaciones cuando un empleado se marcha. Una tienda de aplicaciones empresarial privada se encarga de la distribución en autoservicio.
- Protección de datos: la creación de contenedores separa los datos profesionales y personales en los dispositivos BYOD. Las políticas de apertura controlada evitan las fugas de datos entre aplicaciones personales y de trabajo.
- Integración de identidad: la conexión con Azure AD, Okta o Google Workspace habilita el acceso condicional. Los dispositivos que no superan las comprobaciones de cumplimiento quedan bloqueados automáticamente del correo y las aplicaciones corporativas.
- Informes de cumplimiento: los paneles en tiempo real muestran el estado del cifrado, las detecciones de jailbreak, las infracciones de políticas y los informes listos para auditoría de RGPD, HIPAA o SOC 2.
EMM frente a MDM, MAM y UEM: ¿cuál es la diferencia?
Estas siglas se usan a menudo de forma intercambiable. No deberían, porque describen alcances de control distintos.
MDM se encarga de la gestión a nivel de dispositivo: inscripción, perfiles de configuración, bloqueo y borrado remotos, control de actualizaciones del sistema operativo. MDM fue la primera generación de herramientas de movilidad empresarial, hacia 2010, cuando los iPhone empezaron a aparecer en las redes corporativas. Una plataforma de gestión unificada de terminales cubre estos fundamentos en iOS, Android, macOS y Windows.
MAM se centra en la capa de las aplicaciones. ¿Qué aplicaciones pueden instalar los usuarios? ¿Cómo se distribuyen las aplicaciones internas? ¿Pueden los usuarios copiar datos entre aplicaciones gestionadas y personales? MAM es especialmente relevante en entornos BYOD, donde TI no puede gestionar el dispositivo completo. Una tienda de aplicaciones empresarial es el mecanismo habitual de entrega de MAM.
EMM agrupa MDM + MAM + gestión de contenidos + controles de identidad. Se convirtió en el estándar del sector entre 2014 y 2016, cuando las organizaciones comprendieron que la gestión de dispositivos por sí sola era insuficiente. EMM añadió la integración con SSO, el acceso condicional, la prevención de pérdida de datos y la automatización del cumplimiento.
UEM (gestión unificada de terminales) extiende EMM más allá de lo móvil a todos los terminales: ordenadores de sobremesa, portátiles, dispositivos IoT y wearables. Gartner rebautizó el mercado como UEM en 2018. En la práctica, la mayoría de los proveedores de EMM ofrecen ya capacidades UEM. La distinción se va difuminando.
Aquí tiene una comparación rápida:
| Capacidad | MDM | MAM | EMM | UEM |
|---|---|---|---|---|
| Inscripción y configuración de dispositivos | Sí | No | Sí | Sí |
| Distribución y control de aplicaciones | Básico | Sí | Sí | Sí |
| Contenedores de datos | No | Sí | Sí | Sí |
| Identidad y acceso condicional | No | No | Sí | Sí |
| Ordenadores e IoT | No | No | No | Sí |
| Informes de cumplimiento | Básico | No | Sí | Sí |
Cómo funciona EMM en la práctica: modelos de propiedad de los dispositivos
Su estrategia de EMM depende de quién es el propietario de los dispositivos. La mayoría de las organizaciones combinan estos tres modelos, cada uno con conjuntos de políticas distintos aplicados desde la misma consola EMM.
BYOD (trae tu propio dispositivo) es el modelo más sensible en cuanto a privacidad. Los empleados usan sus teléfonos personales para el trabajo. EMM crea un contenedor profesional que TI gestiona sin tocar las aplicaciones, las fotos ni el historial de navegación personales. El perfil de trabajo de Android y el User Enrollment de Apple gestionan esta separación a nivel del sistema operativo. La clave: una inscripción ligera con límites claros, o los usuarios se resistirán.
COPE (propiedad corporativa, habilitado para uso personal) significa que la empresa compra el dispositivo pero permite el uso personal. TI tiene plenos derechos de gestión y normalmente permite instalar aplicaciones personales fuera del perfil de trabajo. COPE da a TI más control y mantiene satisfechos a los empleados con un único dispositivo.
COBO (propiedad corporativa, solo para uso empresarial) es el modelo más estricto. Los dispositivos quedan limitados a las aplicaciones de la empresa, a menudo desplegados en modo quiosco para personal de tienda, de almacén o técnicos de campo. Sin uso personal. Control total de TI.
Un patrón habitual: el personal de oficina con BYOD, los equipos comerciales con COPE y los trabajadores de primera línea con COBO. La plataforma EMM aplica automáticamente distintos conjuntos de políticas según la asignación de grupo de usuarios en su directorio de identidad.
¿Quién necesita EMM?
EMM tiene sentido cuando al menos dos de estos puntos se aplican a su organización:
- 50 o más dispositivos móviles gestionados
- Los empleados acceden al correo, los archivos o las aplicaciones corporativas desde dispositivos móviles
- Existen requisitos de cumplimiento (RGPD, HIPAA, SOC 2, ISO 27001, NIS2)
- Varias plataformas de sistema operativo (iOS y Android como mínimo)
- Se permite BYOD o se está estudiando
Si dirige un equipo de diez personas con iPhone de empresa, Apple Business Manager con un MDM básico probablemente sea suficiente. Un hospital con 2.000 dispositivos repartidos entre personal de enfermería, médico y administrativo, cada uno con necesidades de acceso distintas y restricciones de RGPD, necesita un EMM completo.
Los detonantes sectoriales también impulsan su adopción. La sanidad necesita EMM para el cumplimiento en dispositivos móviles. Los servicios financieros necesitan prevención de pérdida de datos en los dispositivos de operadores y asesores. Los comercios que despliegan tabletas compartidas para el TPV y el inventario necesitan gestión de quioscos y asistencia remota. Los centros educativos que gestionan iPads compartidos entre aulas necesitan rotación de aplicaciones y filtrado de contenidos.
Desplegar EMM: cómo es un calendario realista
El despliegue de EMM es un proyecto, no una instalación. Los equipos que intentan inscribir toda la flota el primer día generan una oleada de tickets de soporte y frustración entre los usuarios. Un enfoque por fases funciona mejor.
Semanas 1 y 2: descubrimiento. Inventaríe los dispositivos existentes. Identifique los modelos de propiedad en uso. Cartografíe las brechas de seguridad. Documente los requisitos de cumplimiento. Hable con los responsables de departamento sobre sus flujos de trabajo móviles y sus puntos de dolor.
Semanas 3 y 4: diseño de políticas. Defina los métodos de inscripción por tipo de dispositivo y sistema operativo. Establezca líneas base de seguridad para contraseñas, cifrado y versiones del sistema operativo. Diseñe su estrategia de distribución de aplicaciones: cuáles son obligatorias, cuáles opcionales, cuáles están bloqueadas. Asigne los grupos de usuarios de su directorio de identidad a los conjuntos de políticas de la consola EMM.
Semanas 5 y 6: piloto. Despliegue con 20 a 50 usuarios de distintos roles y tipos de dispositivo. Siga cuatro métricas: tasa de finalización de la inscripción, tickets de soporte generados, quejas de usuarios y tasa de cumplimiento de políticas. Un piloto exitoso alcanza más del 95 por ciento de inscripción y menos de 5 tickets de soporte por cada 10 usuarios.
Semanas 7 y 8: despliegue completo. Corrija los puntos de fricción del piloto. Actualice la documentación para los usuarios. Despliegue por oleadas, empezando por los departamentos con los mayores requisitos de seguridad o el mayor beneficio.
De forma continua. Revise los informes de cumplimiento cada mes. Ajuste las políticas a medida que Apple y Google publican nuevas API de gestión con cada versión del sistema operativo (Android 16 e iOS 18 introdujeron cambios importantes en el perfil de trabajo y la gestión declarativa). Actualice su catálogo de aplicaciones. Renueve los flujos de inscripción durante los ciclos de renovación de dispositivos.
Explorar
Toda la plataforma
Inscripción, apps, seguridad, soporte remoto: todo en un lugar.
Explorar Appaloosa →Evaluar proveedores de EMM: lo que importa
El mercado de EMM se ha consolidado desde 2020, pero sigue habiendo opciones relevantes. Esto es en lo que conviene fijarse:
Cobertura de plataformas. ¿Admite el proveedor su combinación de dispositivos actual y prevista? Algunos son fuertes en Apple pero débiles en las funciones de Android Enterprise, o al revés. Compruebe la compatibilidad con las últimas versiones del sistema operativo y las API de gestión.
Fricción de inscripción. Cuente los pasos que debe completar un usuario. Las mejores plataformas EMM admiten la inscripción sin intervención, en la que los dispositivos se configuran solos. Cualquier cosa que requiera una guía de 15 pasos generará tickets de soporte y resistencia.
Profundidad de la gestión de aplicaciones. ¿Puede distribuir aplicaciones de tiendas públicas y aplicaciones internas privadas? ¿Gestionar configuraciones de aplicaciones de forma remota (AppConfig)? ¿Ofrecer un catálogo de aplicaciones en autoservicio? ¿Gestionar las licencias de VPP y Managed Google Play?
Ecosistema de integraciones. Compruebe los conectores con su proveedor de identidad, su SIEM, su sistema de tickets y sus herramientas de cumplimiento. La calidad de la API es importante para los flujos de automatización personalizados.
Modelo de precios. ¿Precio por dispositivo o por usuario? ¿Cuenta igual un teléfono BYOD que una tableta propiedad de la empresa? ¿Están MAM y la gestión de contenidos incluidos o son módulos adicionales?
Nube o local. El EMM en la nube (también llamado MDM en la nube) es la opción por defecto adecuada para la mayoría de las organizaciones: despliegue más rápido, actualizaciones automáticas, menor sobrecarga de infraestructura. La opción local solo tiene sentido ante requisitos estrictos de soberanía de datos o redes aisladas.
Seguridad de EMM: los tres vectores de amenaza
Las amenazas de seguridad móvil apuntan a tres superficies. Su configuración de EMM debe abordar las tres.
Amenazas de red. Los atacantes montan puntos de acceso fraudulentos o interceptan el tráfico en las redes Wi-Fi públicas. EMM obliga a usar VPN en redes no confiables y controla a qué redes pueden conectarse los dispositivos. Algunas plataformas EMM se integran con herramientas de defensa frente a amenazas móviles (MTD) para detectar ataques a nivel de red en tiempo real.
Amenazas del dispositivo. Los dispositivos con jailbreak o root eluden los controles de seguridad del sistema operativo. EMM detecta el estado comprometido de un dispositivo y bloquea automáticamente el acceso a los recursos corporativos. También obliga a aplicar las actualizaciones del sistema operativo, evitando que los dispositivos ejecuten versiones con vulnerabilidades conocidas.
Amenazas de aplicaciones. Las aplicaciones maliciosas aparecen incluso en las tiendas oficiales. EMM controla qué aplicaciones pueden instalarse, mantiene un catálogo de aplicaciones aprobadas y puede eliminar de forma remota las aplicaciones no autorizadas. En BYOD, los controles de nivel MAM evitan las fugas de datos sin gestionar el dispositivo completo.
Las otras siglas de la familia EMM: MIM, MCM y MEM
MDM, MAM y UEM son las tres que encontrará en la mayoría de las presentaciones de los proveedores, pero una estrategia de EMM también toca tres categorías más específicas. Conviene conocerlas para distinguir una brecha real de una función rebautizada.
- MIM (gestión de información móvil), a veces vendida como MCM (gestión de contenidos móviles): controla los propios documentos en lugar del dispositivo o la aplicación. Piense en contenedores de documentos cifrados, uso compartido controlado y reglas de retención sobre archivos que viajan entre aplicaciones.
- MEM (gestión de gastos móviles): hace seguimiento de las tarifas de datos, el roaming y el gasto de telecomunicaciones por dispositivo. Es una herramienta financiera, no de seguridad, y suele ser un producto aparte de su MDM.
Appaloosa no vende módulos de MIM, MCM ni MEM. Si la gestión de derechos a nivel de documento o el seguimiento del gasto en telecomunicaciones son un requisito ineludible, prevea una segunda herramienta en lugar de esperar que un MDM lo cubra.
Por qué rara vez basta con una sola política de EMM
La suposición habitual es que una empresa mediana con una sola línea de negocio necesita una única política de movilidad. En la práctica, el uso se divide con fuerza según los roles, y con él los requisitos.
Un técnico de campo con un dispositivo Android resistente, un comercial con un iPhone personal en BYOD y un dependiente de tienda con una tableta quiosco compartida no tienen casi nada en común: hardware distinto, modelos de propiedad distintos, exigencias de confidencialidad distintas, niveles aceptables de restricción distintos. Las políticas a nivel de grupo son las que hacen posible todo eso dentro de una sola consola.
Las organizaciones con varias sedes o franquicias añaden un segundo eje. Cada sede puede tener su propio contacto de TI, su propio proveedor de dispositivos y sus propias reglas locales, mientras la línea base de seguridad debe seguir siendo idéntica en todas partes. Al evaluar una plataforma EMM, compruebe si puede delegar la administración por sede sin duplicar el catálogo de políticas, y si los dispositivos compartidos pueden pasar de un usuario al siguiente sin filtrar los datos del usuario anterior.
Preguntas frecuentes
¿Qué significa EMM?
EMM significa Enterprise Mobility Management (gestión de la movilidad empresarial). Es el conjunto de herramientas y políticas que una empresa usa para asegurar y gestionar los teléfonos, las tabletas y, cada vez más, los portátiles que los empleados usan para trabajar. EMM surgió de MDM cuando los equipos de TI necesitaron gestionar aplicaciones y datos, no solo el dispositivo en sí.
¿Qué es una plataforma EMM?
Una plataforma EMM es la consola única donde TI inscribe dispositivos, distribuye aplicaciones y configuración, aplica políticas de seguridad y borra datos cuando un dispositivo se pierde o un empleado se marcha. En lugar de tocar cada dispositivo a mano, se define una política una sola vez y se aplica a todos los dispositivos del grupo correspondiente, en iOS, Android, Windows y macOS.
¿Cuál es la diferencia entre EMM y UEM?
EMM se centra en lo móvil: teléfonos y tabletas, junto con las aplicaciones y los datos que contienen. UEM (gestión unificada de terminales) extiende el mismo modelo a cualquier terminal, incluidos los portátiles con Windows y macOS, desde una sola consola. En la práctica, la frontera se ha difuminado, y la mayoría de los productos EMM modernos ya gestionan portátiles, por lo que los proveedores suelen usar ambos términos de forma intercambiable.
¿Cuánto cuesta una solución EMM?
La mayoría de los precios de EMM se sitúan entre 2 y 10 EUR por dispositivo y mes, facturados como suscripción. Una flota de 300 dispositivos suele quedar entre 600 y 3.000 EUR al mes según el nivel de funciones. Compruebe qué está incluido: el modo quiosco, la asistencia remota y la inscripción sin intervención a veces se cobran como extras, así que compare las funciones incluidas antes de comparar los precios de partida.
Primeros pasos con la gestión de la movilidad empresarial
Empiece por su caso de uso más urgente: asegurar el correo en BYOD, distribuir aplicaciones a los trabajadores de campo o cumplir el plazo de una auditoría de cumplimiento. A partir de ahí, construya. No necesita desplegar todas las capacidades de EMM el primer día.
Appaloosa ofrece capacidades de EMM que cubren todo el espectro, desde el MDM y la gestión de aplicaciones básicos hasta la inscripción sin intervención, el modo quiosco para dispositivos compartidos y la asistencia remota para la resolución de incidencias. Empiece una prueba gratuita para ver cómo encaja en su estrategia móvil.
¿Quiere probar Appaloosa? Empezar gratis