
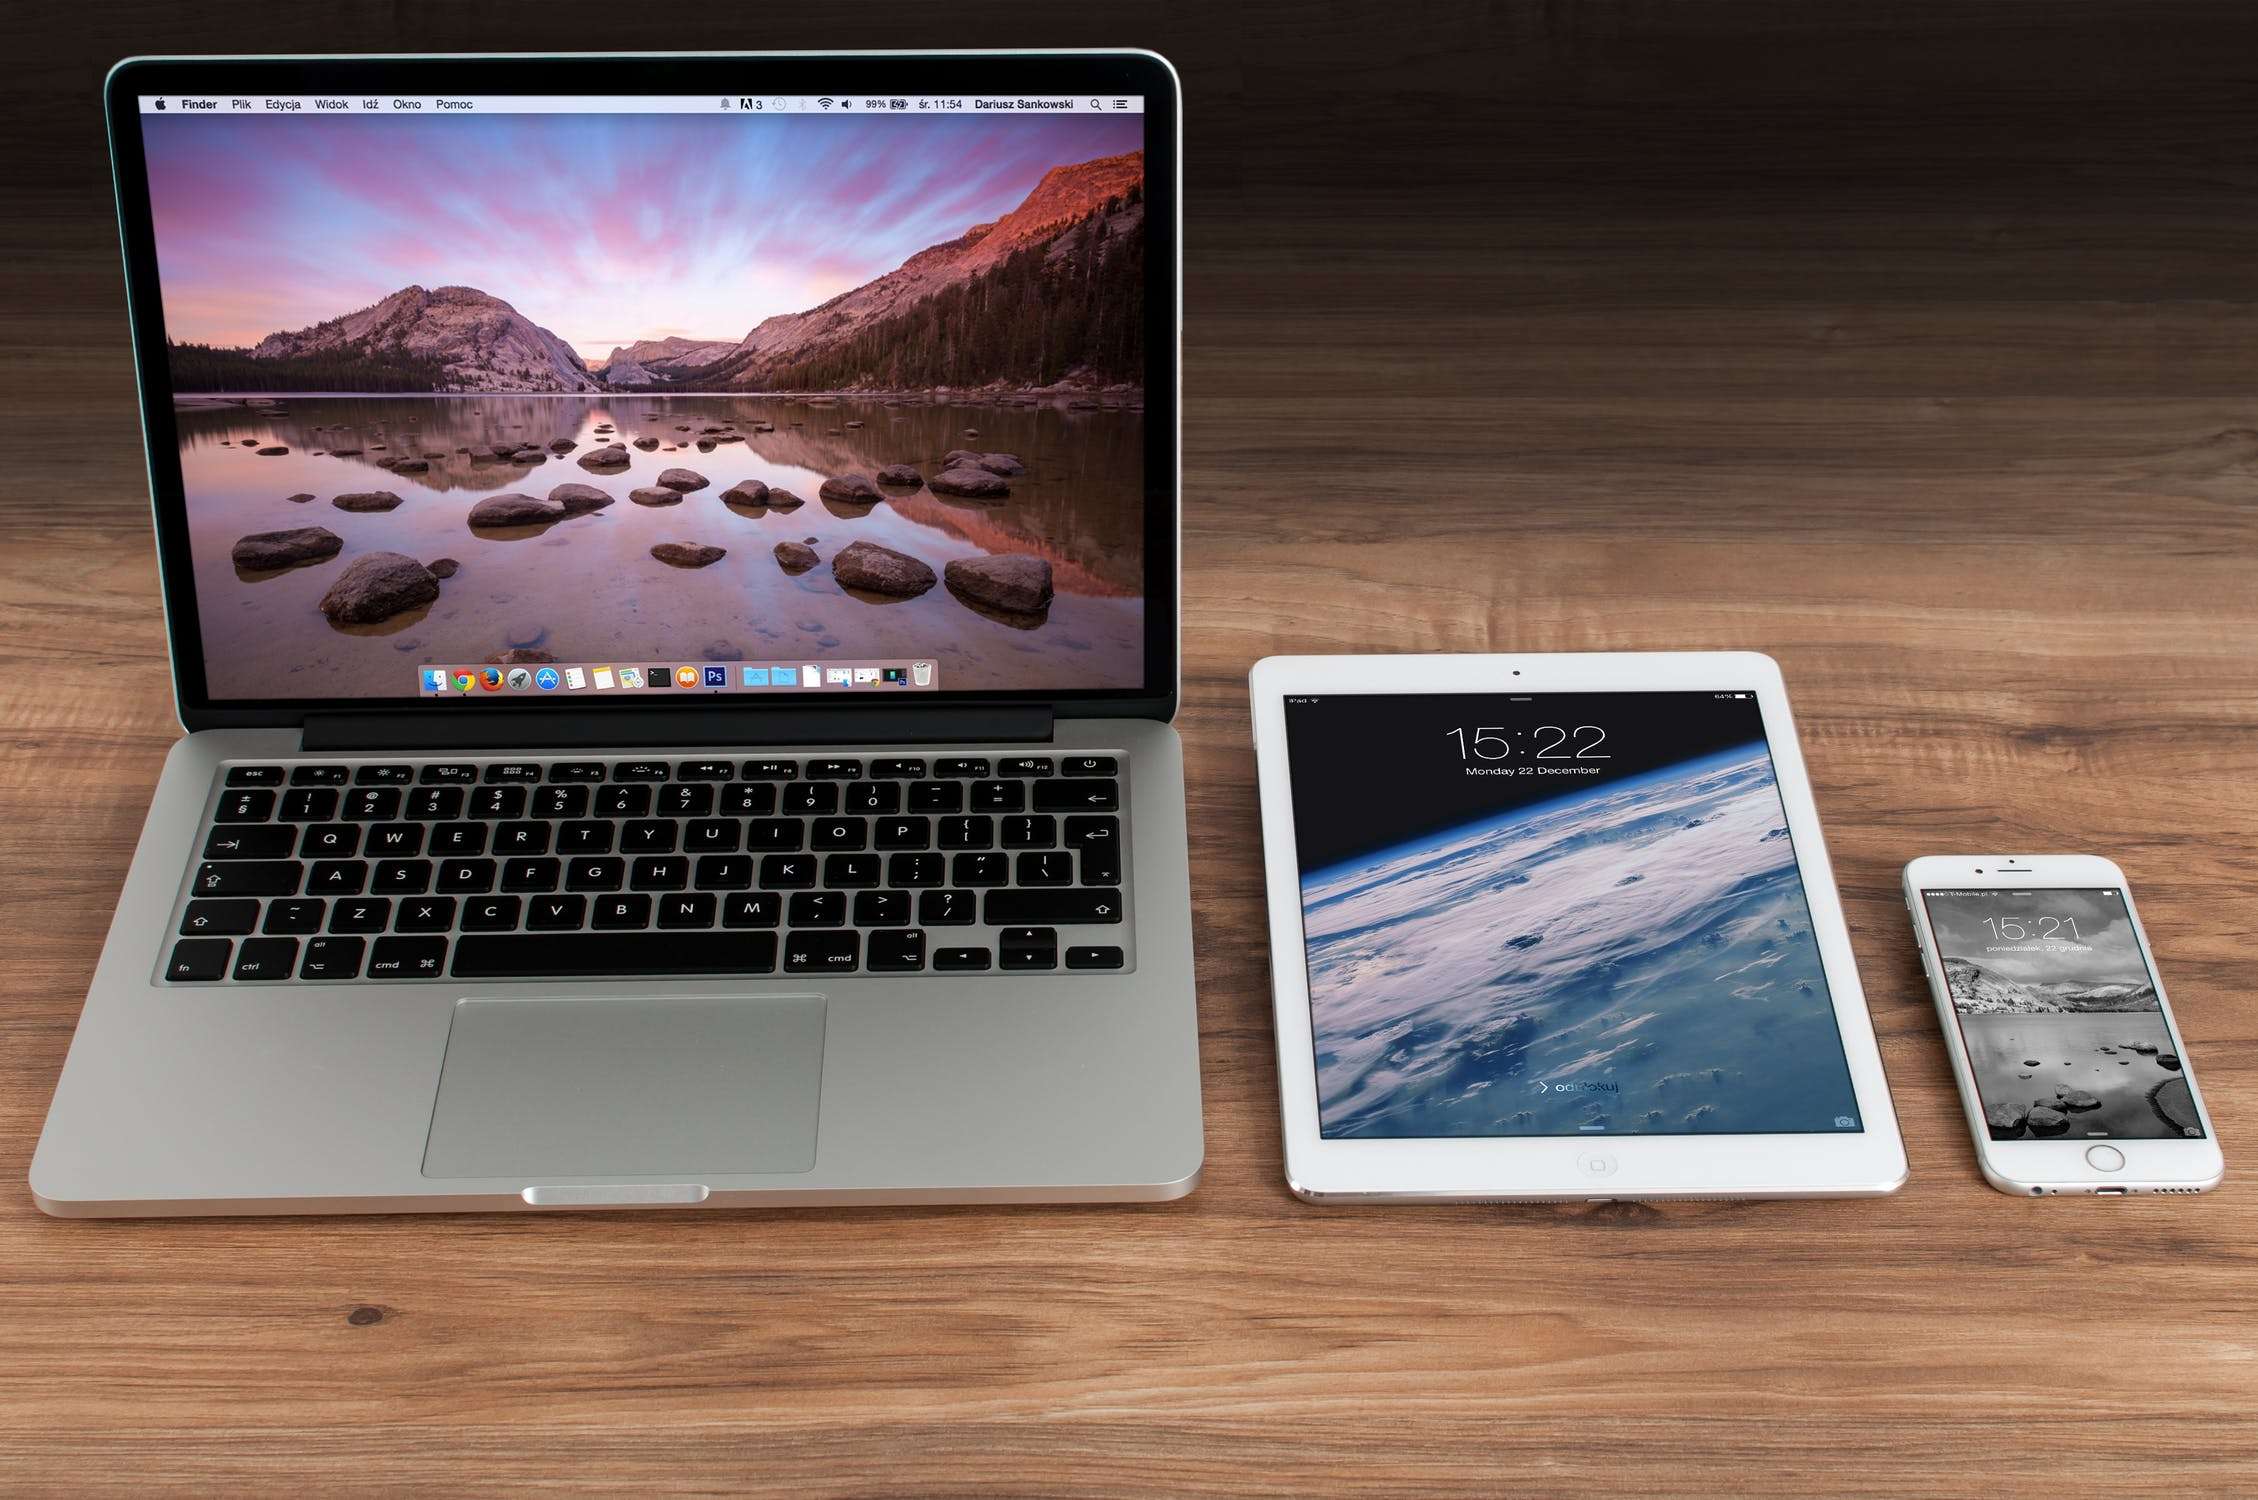
En un entorno de trabajo cada vez más móvil, entender qué significa BYOD se ha vuelto esencial para empresas de todos los tamaños. BYOD son las siglas de "Bring Your Own Device" (traiga su propio dispositivo), una práctica que ha transformado la forma en que las organizaciones abordan la tecnología en el trabajo y la productividad de los empleados.
Esta guía completa explora las políticas de BYOD, su implementación, sus ventajas, sus desafíos y las buenas prácticas para mantener la seguridad sin dejar de dar autonomía a los empleados.
¿Qué es BYOD? Definición y concepto
BYOD significa "traiga su propio dispositivo", una política de TI que permite a los empleados usar sus smartphones, tabletas, portátiles y ordenadores personales para actividades profesionales. En la práctica, así es como se ve proteger los dispositivos personales: las aplicaciones de trabajo se gestionan y los datos personales quedan intactos.
El concepto de BYOD (bring your own device) surgió a medida que los smartphones se volvían omnipresentes y los empleados empezaban a esperar en el trabajo la misma flexibilidad tecnológica que disfrutaban en su vida personal.
BYOD es mucho más que permitir dispositivos personales en la oficina. Representa un cambio de fondo en la forma en que las organizaciones piensan su infraestructura de TI, la seguridad y la satisfacción de los empleados.
Bien implementadas, las políticas de BYOD pueden transformar la dinámica de trabajo y aportar un ahorro de costes considerable y un aumento de la productividad, aunque plantean desafíos particulares que deben gestionarse con cuidado.
La evolución del BYOD en el trabajo actual
El auge de los entornos BYOD se explica por varios factores que convergieron. Primero, la proliferación de dispositivos personales potentes hizo que los empleados a menudo poseyeran una tecnología superior a la del equipamiento que entregaba la empresa.
Segundo, la consumerización de la TI elevó las expectativas: la gente quiere que la tecnología del trabajo sea tan intuitiva y flexible como la personal. Por último, el paso al trabajo remoto e híbrido aceleró la adopción de políticas BYOD.
Las estrategias de gestión de dispositivos móviles aplicadas al BYOD han evolucionado mucho desde los primeros años. Al principio, muchas organizaciones se limitaban a permitir dispositivos personales sin políticas formales ni medidas de seguridad.
Hoy, las soluciones MDM avanzadas ayudan a las organizaciones a mantener la seguridad respetando la privacidad del empleado. Es un enfoque equilibrado que atiende a la vez las necesidades del negocio y las preferencias personales.
Principales ventajas de implantar el BYOD
Ventajas económicas y ahorro de costes
Una de las ventajas del BYOD más convincentes es el potencial de ahorro de costes. Las organizaciones pueden reducir el gasto en compra de hardware, minimizar los ciclos de renovación de dispositivos y bajar los costes de soporte. Cuando los empleados usan sus propios dispositivos, la empresa ahorra en:
- Coste inicial de compra de los dispositivos
- Gastos de mantenimiento y reparación
- Ciclos de renovación tecnológica
- Almacenamiento y gestión de inventario
- Retirada y reciclaje de los equipos
Ese ahorro de costes puede reorientarse hacia otras iniciativas estratégicas, como reforzar la seguridad o financiar programas de formación.
Más productividad y satisfacción del empleado
El aumento de la productividad es otra ventaja significativa de las políticas BYOD. Un empleado que usa un dispositivo familiar trabaja de forma más eficaz y reduce la curva de aprendizaje que conlleva una tecnología nueva. Poder pasar sin fricción de las tareas personales a las profesionales en un mismo dispositivo permite trabajar con mayor flexibilidad y capacidad de respuesta.
Los estudios muestran de forma constante que los participantes en programas BYOD presentan:
- Mayor rapidez para completar tareas
- Puntuaciones más altas de satisfacción laboral
- Mejor conciliación entre vida personal y profesional
- Mayor competencia tecnológica
- Más capacidad de colaboración
Flexibilidad y agilidad

Los entornos BYOD ofrecen a las organizaciones una flexibilidad sin precedentes. Los empleados pueden trabajar desde cualquier lugar y en cualquier momento, con dispositivos que dominan.
Esa agilidad resultó especialmente valiosa durante los recientes cambios globales hacia el trabajo remoto: las organizaciones con políticas BYOD ya establecidas se adaptaron más rápido a las nuevas circunstancias.
Desafíos de seguridad y gestión del riesgo
Entender las amenazas de seguridad del BYOD
Aunque las ventajas del BYOD son sustanciales, la seguridad BYOD sigue siendo una preocupación central para los departamentos de TI. Los dispositivos personales que acceden a la red y a los datos corporativos crean vulnerabilidades potenciales que hay que gestionar con cuidado. Los riesgos habituales son:
Fugas de datos: los dispositivos personales pueden carecer de funciones de seguridad de nivel empresarial, lo que los hace más vulnerables a las fugas de datos. Sin los controles adecuados, información corporativa sensible puede quedar expuesta por malware, redes no seguras o el robo físico del dispositivo.
Pérdida y robo de dispositivos: cuando un dispositivo se pierde o lo roban, las consecuencias van más allá de reemplazar el hardware. Los datos corporativos almacenados en el equipo pueden verse comprometidos, con posibles daños financieros y de reputación.
Incumplimientos normativos: muchos sectores tienen requisitos estrictos sobre el tratamiento y el almacenamiento de datos. Las políticas BYOD deben garantizar el cumplimiento de normativas como el RGPD, la HIPAA o la SOX, respetando a la vez el derecho a la privacidad del empleado.
Aplicar medidas de seguridad sólidas
Una seguridad BYOD eficaz exige un enfoque por capas que cubra los distintos vectores de amenaza sin sacrificar la usabilidad. Las medidas clave incluyen:
Controles de acceso: implante mecanismos de autenticación robustos, como la autenticación multifactor, la verificación biométrica y el acceso basado en certificados. Estos controles garantizan que solo los usuarios autorizados accedan a los recursos corporativos.
Cifrado de datos: cifre los datos tanto en tránsito como en reposo. Así, aunque un dispositivo quede comprometido, la información corporativa permanece protegida.
Gestión de aplicaciones: use la contenedorización o el encapsulado de aplicaciones para separar los datos personales de los corporativos. Este enfoque permite a TI gestionar las aplicaciones de la empresa sin acceder a la información personal.
Seguridad de red: exija conexiones VPN para acceder a los recursos corporativos e implante controles de acceso a la red que verifiquen el cumplimiento del dispositivo antes de conceder el acceso.
Buenas prácticas para implantar el BYOD
Definir políticas BYOD completas
Los programas BYOD que funcionan empiezan por políticas claras y completas que abordan tanto los factores técnicos como los humanos. Esas políticas deben cubrir:
Uso aceptable: defina qué dispositivos se permiten, a qué recursos corporativos pueden acceder y los parámetros de uso aceptable. Unas directrices claras evitan malentendidos y garantizan una aplicación coherente.
Requisitos de seguridad: especifique los requisitos de seguridad mínimos para los dispositivos personales, entre ellos:
- Versiones del sistema operativo
- Nivel de parches de seguridad
- Protección antimalware
- Bloqueo de pantalla obligatorio
- Estándares de cifrado
Protección de la privacidad: delimite con claridad los datos corporativos de los personales, garantizando la privacidad del empleado sin renunciar a los controles de seguridad necesarios. Aborde las dudas sobre el acceso a los datos personales y precise qué información puede y no puede supervisar TI.
Gestionar los dispositivos perdidos o robados
Cuando un dispositivo se pierde o lo roban, la rapidez de respuesta es decisiva. Las políticas BYOD deben incluir:
Notificación inmediata: establezca procedimientos claros para notificar la pérdida o el robo, con contactos fuera del horario laboral y vías de escalado.
Borrado remoto: implante un borrado selectivo que elimine los datos corporativos preservando la información personal. Este equilibrio protege los activos de la empresa respetando la propiedad del empleado.
Procedimientos de recuperación: defina los pasos para recuperar el acceso a los recursos corporativos y reemplazar los dispositivos perdidos, minimizando la interrupción de la productividad.
Formación y concienciación de los empleados
El factor humano suele ser el eslabón más débil de la seguridad BYOD. Un buen programa de formación debe abordar:
- Buenas prácticas de seguridad para los dispositivos personales
- Reconocimiento de intentos de phishing e ingeniería social
- Tratamiento adecuado de los datos corporativos sensibles
- Comprensión de los derechos de privacidad y de la supervisión corporativa
- Procedimientos de notificación de incidentes
Responsabilidad y cumplimiento normativo
Cuando los empleados usan dispositivos personales para trabajar, la organización debe verificar que las medidas de seguridad de los datos se aplican de forma coherente y que el personal sigue los protocolos establecidos. Esto implica supervisar el estado de los dispositivos, hacer cumplir las políticas de la empresa mediante comprobaciones automáticas y mantener el cumplimiento de normativas del sector como el RGPD, la HIPAA o la SOC 2.
Sin estructuras de responsabilidad claras, los programas BYOD pueden exponer a la empresa a fugas de datos y responsabilidades legales. Designar responsables del cumplimiento de los dispositivos, realizar auditorías periódicas e integrar las comprobaciones de cumplimiento en el proceso de incorporación son pasos prácticos que reducen el riesgo sin dejar de escalar el programa.
Explorar
Toda la plataforma
Inscripción, apps, seguridad, soporte remoto: todo en un lugar.
Explorar Appaloosa →Soluciones BYOD según la plataforma
Tanto Google como Apple han desarrollado marcos específicos para que el despliegue BYOD sea más seguro y respetuoso con la privacidad, dando a los equipos de TI un control preciso sobre los datos corporativos sin invadir el contenido personal.
Perfiles de trabajo de Android Enterprise
Integrado desde Android Nougat, Android Enterprise permite separar el entorno profesional del personal en un mismo dispositivo. La empresa supervisa las aplicaciones de trabajo mientras el usuario conserva plena autoridad sobre sus datos personales.
Android Enterprise ofrece la opción de desactivar temporalmente el perfil de trabajo, dando al empleado un control directo sobre la frontera entre lo profesional y lo personal. Con este marco, las organizaciones pueden crear tiendas de aplicaciones privadas, gestionar los permisos vinculados al directorio corporativo y borrar de forma selectiva solo los datos de trabajo cuando un empleado se marcha.
Gestión de aplicaciones móviles en iOS
Desde iOS 10, Apple ha flexibilizado progresivamente las restricciones para que las soluciones de Gestión de Aplicaciones Móviles (MAM) puedan desplegar y administrar las aplicaciones corporativas en un escenario BYOD sin imponer políticas que frenen la adopción por parte del usuario.
A través de Apple Business Manager, los equipos de TI logran sobre las aplicaciones y los datos corporativos el mismo nivel de control que en Android, sin comprometer la experiencia del usuario en dispositivos no supervisados.
BYOD frente a COPE: elegir el modelo adecuado
Las organizaciones que evalúan el BYOD también deberían considerar los dispositivos COPE (propiedad de la empresa, con uso personal habilitado). En el modelo COPE, la empresa compra el hardware pero permite el uso personal. El BYOD traslada el coste del hardware al empleado y maximiza la familiaridad con el dispositivo, mientras que COPE ofrece un control de TI más estricto a cambio de un coste inicial mayor. Muchas organizaciones adoptan un enfoque híbrido: COPE para los perfiles que manejan datos muy sensibles y BYOD para el resto de la plantilla.
Poner en marcha un programa BYOD: un enfoque en tres fases
Saber qué es el BYOD y gestionar un programa BYOD son dos ejercicios distintos. Los programas que fracasan suelen pasar directamente del documento de política al despliegue en toda la empresa, sin nada intermedio.
Fase 1: evalúe lo que ya tiene
Empiece por un inventario: qué dispositivos personales acceden ya a los datos de la empresa, a través de qué aplicaciones y bajo qué reglas. La mayoría de las organizaciones descubren que la práctica ya está extendida y sin declarar. Esa auditoría fija el alcance real del programa y suele replantear el proyecto como poner bajo control un hábito existente, más que conceder una nueva libertad.
A partir de ese inventario, decida qué debe cubrir el programa: qué versiones de sistema operativo acepta, a qué recursos corporativos puede llegar un dispositivo personal y qué perfiles quedan excluidos y deberían recibir un dispositivo de la empresa.
Fase 2: haga un piloto con un solo equipo
Realice la inscripción con un único equipo durante unas semanas, idealmente fuera de TI. Un piloto revela dos cosas que una política no puede: cuánto tarda realmente la inscripción en el teléfono del propio empleado y dónde surgen las reticencias. Las preguntas sobre privacidad aparecen aquí, y responderlas una vez, con precisión, es lo que hace que el despliegue general vaya sin fricciones.
Ajuste la política según lo que muestre el piloto, no según lo que mostró la demostración del proveedor.
Fase 3: despliegue y luego mida
Despliegue por departamentos en lugar de todo a la vez, y publique una guía de inscripción que un empleado pueda seguir sin llamar al soporte. Una vez en marcha el programa, una breve lista de indicadores le dirá si funciona:
- Proporción de dispositivos inscritos que cumplen sus reglas mínimas de sistema operativo y bloqueo de pantalla
- Tickets de soporte por cada cien dispositivos inscritos
- Tiempo necesario para retirar los datos de la empresa de un dispositivo cuando alguien se marcha
- Proporción de la plantilla elegible que realmente se inscribió
Si ese tercer dato se mide en días y no en minutos, el programa tiene una carencia que conviene resolver antes de crecer.
Aspectos legales y de cumplimiento
Los entornos BYOD deben moverse en un marco legal y normativo complejo. Las organizaciones tienen que considerar:
Derecho laboral: en muchas jurisdicciones, el empleador debe proporcionar las herramientas de trabajo necesarias. Las políticas BYOD deben abordar la compensación por el uso del dispositivo y clarificar las responsabilidades de propiedad.
Normativa de protección de datos: cumplir con las leyes de protección de datos exige analizar con cuidado cómo se separan y protegen los datos personales y corporativos. Las organizaciones deben asegurarse de que sus políticas BYOD se ajustan a normativas como el RGPD, que impone prácticas específicas de tratamiento de datos.
Cuestiones de responsabilidad: unas políticas claras deben abordar la responsabilidad por daños en el dispositivo, pérdida de datos y brechas de seguridad. Las consideraciones sobre seguros y las cláusulas de indemnización ayudan a proteger tanto a la organización como a los empleados.
Tendencias de futuro del BYOD
A medida que la tecnología evoluciona, las prácticas BYOD se adaptarán a nuevas realidades:
Modelos de seguridad Zero Trust: las futuras implementaciones BYOD adoptarán cada vez más los principios de confianza cero, verificando cada solicitud de acceso sin importar quién posea el dispositivo ni desde dónde se conecte.
Seguridad impulsada por IA: la inteligencia artificial reforzará la detección y la respuesta ante amenazas, identificando patrones de comportamiento anómalos que puedan indicar dispositivos comprometidos.
5G y edge computing: las redes más rápidas y la computación en el borde permitirán escenarios BYOD más sofisticados, capaces de soportar aplicaciones exigentes en dispositivos personales.
Conclusión
Entender el significado de BYOD e implantar políticas eficaces se ha vuelto crucial para las organizaciones actuales. Aunque los programas de bring your own device ofrecen ventajas importantes, como el ahorro de costes y el aumento de la productividad, requieren una planificación cuidadosa y medidas de seguridad sólidas para tener éxito.
Las organizaciones deben equilibrar las ventajas del BYOD con los riesgos potenciales, en especial los relativos a las fugas de datos y la pérdida de dispositivos.
Con políticas firmes, buenas medidas de seguridad BYOD y una comunicación clara con los empleados, es posible aprovechar el BYOD protegiendo los activos de la empresa y respetando la privacidad del personal.
A medida que la tecnología del trabajo siga evolucionando, el BYOD seguirá siendo un componente crítico de la estrategia de TI. Las organizaciones que gestionen bien los dispositivos móviles y cuenten con políticas claras de bring your own device atraerán talento, impulsarán la productividad y mantendrán su ventaja competitiva en un mundo móvil.
Para lograrlo, deben mantener una postura de seguridad sólida, revisar las políticas con regularidad y alinear de forma continua los objetivos del negocio con las necesidades de los empleados en un mundo digital cada vez más conectado.
¿Quiere probar Appaloosa? Empezar gratis